mehanhackeado.es: la web de urgencias que hemos hecho para cuando te hackean
Por Kike Gandia · Amenazas · 6 min de lectura
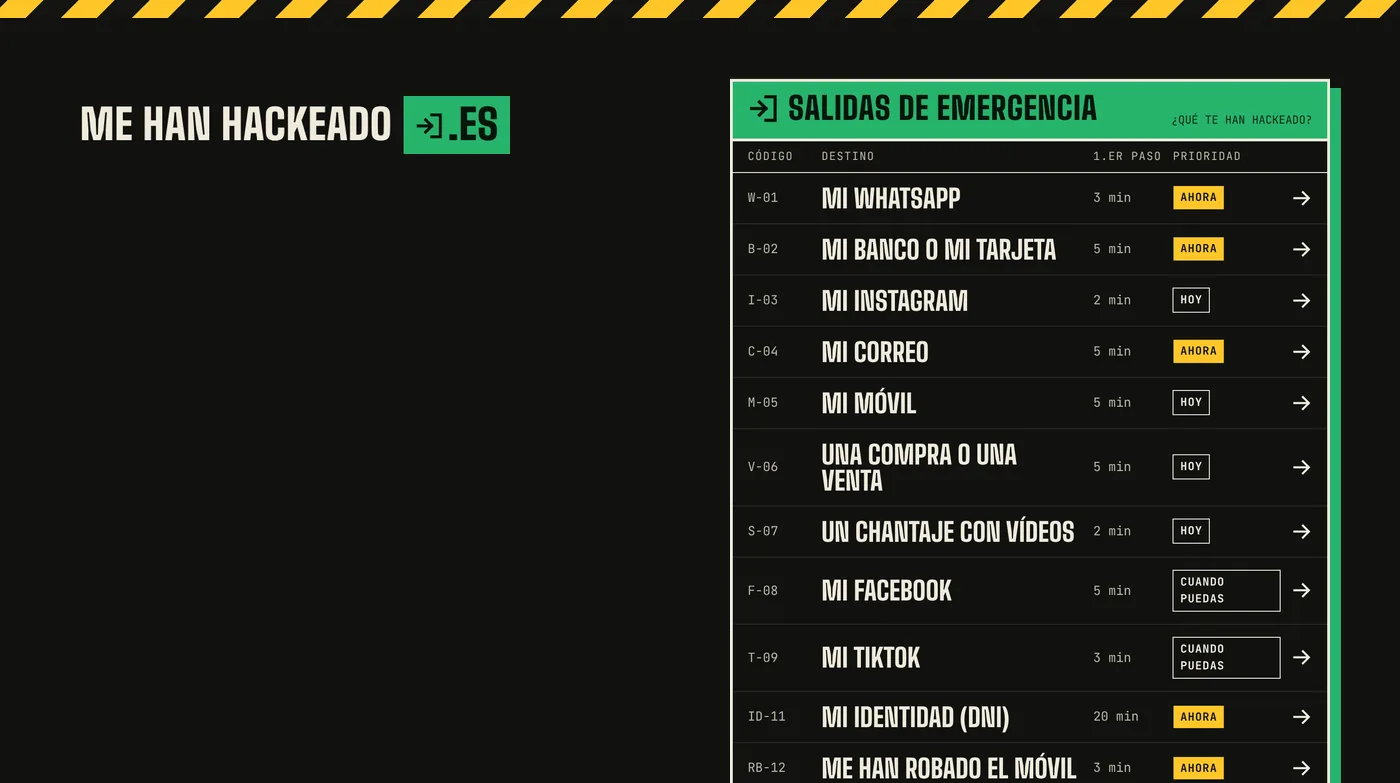
A casi nadie le hackean en horario de oficina. Le roban el WhatsApp un domingo por la noche, ve un cargo que no es suyo al despertarse o recibe a mediodía un mensaje de «su hijo» desde un número nuevo. Y lo que encuentra al buscar «me han hackeado» en el móvil, con el pulso a cien, son foros con respuestas de hace seis años, vídeos de diez minutos y anuncios de gente que promete «recuperar tu cuenta» a cambio de dinero: la segunda estafa.
Para ese momento hemos hecho mehanhackeado.es. Es una web de urgencias, en castellano de España, que te dice qué hacer en orden, cuánto tarda cada paso y a quién llamar. Es gratis, no pide registro y no instala cookies sin tu permiso. La mantiene el mismo equipo de inteligencia de QuantumSec que publica el panorama de amenazas cada lunes.
- 20
- protocolos de emergencia (15 para particulares y 5 para empresas)
- 459
- webs falsas activas (imitando a 25 marcas españolas (parte del 23 de octubre))
- 6 h
- cada cuánto se actualiza el parte
- 0
- mensajes enviados por el analizador (funciona entero en tu navegador)
mehanhackeado.es en cifras, a 24 de octubre de 2026.
Qué hay dentro
- Guías Salidas de emergencia
- Un protocolo por situación: WhatsApp, banco, Instagram, correo, móvil, compras, sextorsión, suplantación de identidad, contraseña filtrada… Cada uno arranca con lo primero que hay que hacer y sigue con un máximo de siete pasos, cada uno con su tiempo.
- Parte Estafas hoy
- Las webs falsas que imitan ahora mismo a Correos, la DGT, Hacienda, los bancos o las eléctricas. Se actualiza solo varias veces al día y cada marca tiene su ficha: cómo llega el engaño, cuál es su web oficial y qué hacer si ya has picado.
- Analizador ¿Es estafa?
- Pegas el SMS o el WhatsApp sospechoso y te dice por qué lo es (o no), y qué guía seguir. El análisis se hace en tu móvil: el mensaje no sale de él.
- Canales Denunciar
- A quién acudir y cómo: el 017 de INCIBE, la denuncia por internet de Policía Nacional y Guardia Civil, la AEPD y el Banco de España, con los enlaces oficiales comprobados a mano y su fecha de revisión.
- Primera hora Empresas
- Ransomware, fraude del CEO, web hackeada, fuga de datos y la primera hora de un incidente: qué aislar, qué conservar y a quién avisar en plazo.
- Extras Glosario y datos abiertos
- Diecisiete palabras de las estafas explicadas sin jerga (smishing, vishing, duplicado de SIM, Bizum inverso…) y el parte en JSON y CSV con licencia CC BY 4.0 para medios y universidades.
Cómo es una guía por dentro
Quien llega asustado no lee: escanea. Por eso todas las guías tienen la misma forma, y la forma es parte del contenido.
- Arriba — Antes de nada
Una sola frase en amarillo con lo primero que hay que hacer. «Llama a tu banco YA, al número de tu tarjeta». Nunca escondido en el paso cuatro. - 30 s — El resumen
Todos los pasos en una lista, con los minutos que lleva cada uno. Si solo lees eso, ya sabes por dónde ir. - ≤ 7 — Los pasos
Cada paso empieza por un verbo y dice cuánto tarda. Se van marcando como hechos y el progreso se guarda solo en tu navegador. - Rojo — No hagas esto
Lo que empeora las cosas: pagar a quien promete devolverte la cuenta, llamar al número del SMS, apagar el equipo antes de guardar pruebas. - Después — Blíndalo y denuncia
Qué cambiar para que no vuelva a pasar y dónde denunciar, con el bloque de canales oficiales al final de cada guía.
La última en llegar es la de la estafa «Hola mamá», y trae algo nuevo: el chat del estafador se reproduce delante de ti, mensaje a mensaje, y cada señal de alarma se marca en el momento en que aparece. Al final te pregunta qué harías. Es la forma más rápida que conocemos de que alguien reconozca el engaño la próxima vez que le llegue de verdad.
Las situaciones que más vas a necesitar
| Qué te ha pasado | La guía | Lo primero |
|---|---|---|
| Te han robado el WhatsApp | Mi WhatsApp | Vuelve a registrar tu número con el SMS: el intruso queda fuera. |
| Cargos que no son tuyos o has metido datos en una web falsa | Mi banco o mi tarjeta | Llama al banco al número de tu tarjeta, nunca al del SMS. |
| «Tu hijo» te pide dinero desde un número nuevo | La estafa «Hola mamá» | No pagues: llámale al número de siempre. |
| Te han robado el móvil | Me han robado el móvil | Bloquéalo a distancia y llama a tu operador para bloquear la SIM. |
| Te chantajean con vídeos íntimos | Un chantaje con vídeos | Comprueba si es el correo masivo de siempre: casi siempre lo es. |
| Han cifrado los ordenadores de la empresa | Ransomware | Aísla sin apagar y llama a profesionales y a INCIBE-CERT. |
| Han suplantado el correo de tu empresa para cobrar una factura | Fraude del CEO | Pide al banco que intente recuperar la transferencia. |
El parte de estafas: de dónde sale
Cada seis horas, nuestro sistema de inteligencia cruza listas públicas de dominios maliciosos con las 33 marcas españolas más suplantadas. Solo publica una web si es falsa por construcción: lleva el nombre de la marca y no es suya. Una web legítima que alguien haya comprometido no sale nunca, porque señalarla perjudicaría a una víctima más. Las direcciones se pintan desactivadas, con [.] en lugar del punto, para que nadie pueda abrirlas por error.
El 23 de octubre había 459 webs falsas activas imitando a 25 marcas. La cifra cambia cada día, y por eso la portada lleva el contador en directo y estafas-hoy la detalla marca a marca.
Si te está pasando ahora. Abre mehanhackeado.es y elige qué te han hackeado. Si prefieres hablar con una persona, el 017 de INCIBE es gratuito y confidencial, de 8:00 a 23:00 todos los días. Si es tu empresa, sigue también nuestra guía de las primeras 24 horas.
Una web de ayuda no puede ser otro riesgo
Una web que recibe a gente recién estafada es un objetivo apetecible, así que la hemos construido como construiríamos la de un cliente al que vamos a auditar después:
- Es estática: no hay servidor ni base de datos a los que atacar, ni formularios que guarden lo que escribes.
- CSP estricta con hashes y Trusted Types en cada página: solo se ejecuta el código que hemos firmado. Si una dependencia intentara cargar un script de fuera, el build se para solo.
- Analítica solo con permiso: hasta que pulsas «Aceptar» no se descarga nada de Google, y «Rechazar» está al mismo nivel.
- El analizador no envía nada, con o sin cookies: lo que pegas se queda en tu móvil.
Para empresas: que vuestra plantilla la tenga a mano
Casi todas las guías empiezan igual: alguien que se lo cree. Un SMS de un paquete, una llamada «del banco», un correo del director con prisa. Por eso mehanhackeado.es también sirve dentro de una empresa:
- Compartidla con la plantilla: es el enlace que alguien necesita a las once de la noche, cuando no hay nadie de IT a quien llamar.
- Usad el parte como aviso semanal: qué marcas se están suplantando esta semana es el mejor recordatorio de concienciación que existe, porque es real.
- Ponedla en vuestra web: hay una insignia con el parte en vivo para ayuntamientos, asociaciones, colegios profesionales y medios.
Y si queréis ir más allá de un enlace, eso es lo que hacemos en QuantumSec: formación de concienciación para empleados con casos como estos, simulaciones de phishing y ejercicios de ingeniería social que miden quién pica antes de que pique de verdad, y formación para equipos técnicos y dirección. Las guías de mehanhackeado.es enseñan qué hacer cuando ya ha pasado; la formación existe para que no pase.
Por qué lo hacemos
Pasamos el día atacando empresas, con permiso, para que los malos no lo hagan antes. Vemos de cerca lo poco que cuesta engañar a una persona y lo mucho que cuesta después. mehanhackeado.es es la parte de ese trabajo que se puede regalar: lo que le diríamos a un amigo que nos llama asustado, escrito una vez, bien y para todos.
¿Ves algo desactualizado o echas en falta una guía? Escríbenos. Y si te ha servido, compártela: la mejor defensa contra una estafa es que alguien te la haya contado antes.
Servicio relacionado
concienciación para empleados: que no piquen
Temas de este artículo
#mehanhackeado-es #Estafas #Phishing #Smishing #Respuesta-a-incidentes #Concienciación
Seguir leyendo
- La estafa de la semana: el falso SMS de Correos, con 184 webs falsas
- Una sola dirección sirvió el 68,5 % del phishing de la semana
- Una sola dirección sirvió el 64,9 % del phishing de la semana
- Análisis del Hackeo a Bybit (III) : Implicaciones y Futuro de la Seguridad Cripto Tras el Hackeo de Bybit
- Cazadores de élite: El Threat Hunting como ventaja estratégica