Congresos de hacking en España: a cuáles ir y cómo sacarles partido
Por Kike Gandia · Investigación · 9 min de lectura
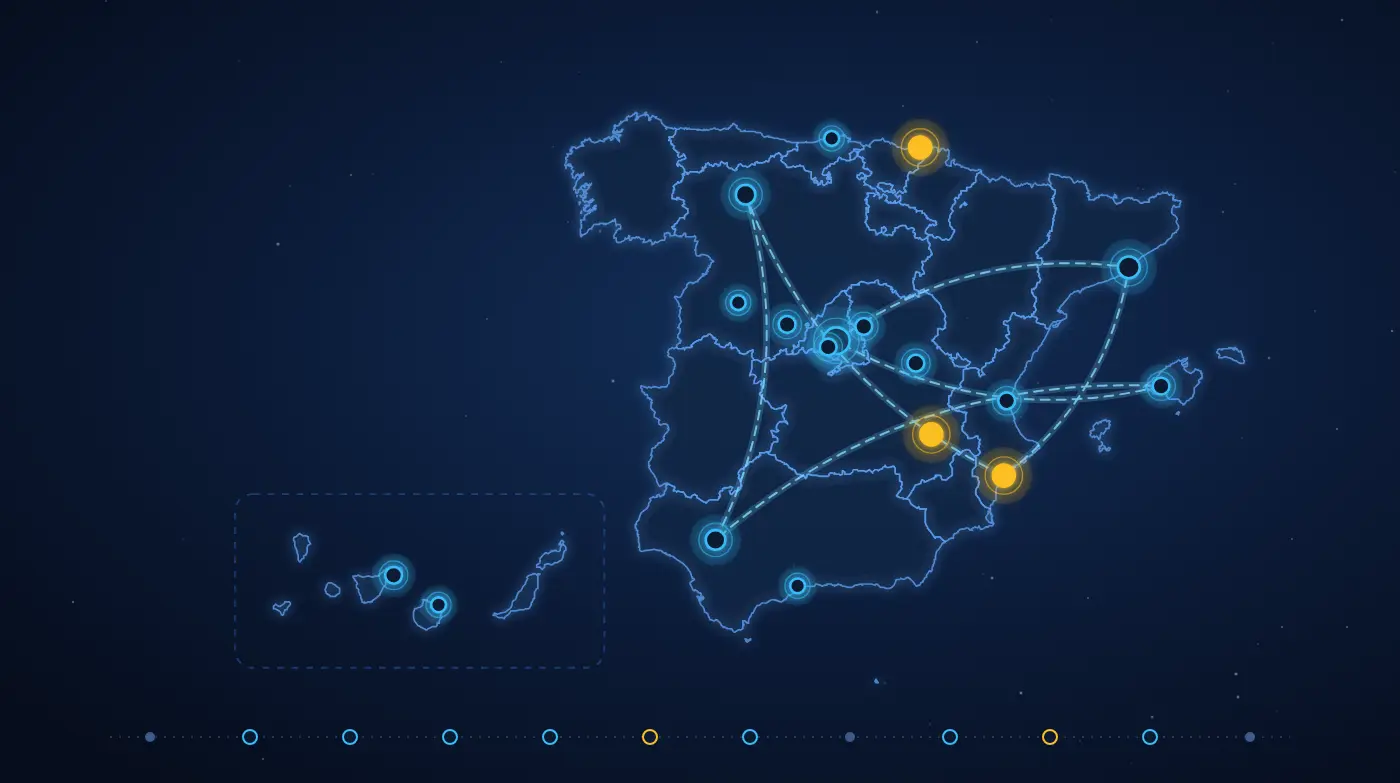
En España hay un congreso de ciberseguridad casi cada mes, y no solo en Madrid y Barcelona: Cuenca, Albacete, Donostia, Palma, León o Santa Cruz de Tenerife tienen el suyo. El problema no es encontrar uno, es elegir. Una cumbre para CISOs y un congreso de hacking con CTF comparten la palabra «ciberseguridad» en el cartel y poco más.
Para no perder la pista los hemos reunido todos en nuestra agenda de conferencias de ciberseguridad en España, con mapa, calendario y fechas contrastadas con la web de cada organización. Este artículo es la otra mitad: cómo leer ese calendario y a cuáles merece la pena ir según lo que busques.
- 29
- conferencias en la agenda (entre 2026 y 2027)
- 18
- ciudades (de Donostia a Gran Canaria)
- 10
- comunidades autónomas
- 8
- en la Comunidad de Madrid (solo en 2026)
Datos de la agenda a 15 de octubre de 2026.
Cuatro familias de congreso, cuatro públicos
Antes de mirar fechas conviene saber qué tipo de evento es cada uno. En la agenda los clasificamos así:
- Comunidad Congresos de hacking
- Charlas técnicas, talleres y CTF, organizados por asociaciones o voluntarios. Es donde se presenta investigación ofensiva propia: RootedCON, h-c0n, EuskalHack, Bitup, No cON Name, MorterueloCON o SecAdmin.
- Negocio Cumbres para CISOs
- Estrategia, gestión del riesgo, regulación y proveedores, en formato de ponencias y mesas: EspañaSec Cyber Summit, Securmática, CISO Edge o el Barcelona Cybersecurity Congress.
- Institucional Organismos públicos
- Los organiza la Administración y reúnen a su ecosistema: las Jornadas STIC del CCN-CERT, ENISE de INCIBE, C1b3rWall de la Policía Nacional o el congreso de la Junta de Andalucía.
- Nicho Investigación, OT y formación
- JNIC para la investigación universitaria, Virus Bulletin para el análisis de malware, CCIcon para entornos industriales y el Summer BootCamp de INCIBE, que es un programa formativo más que un congreso.
Las tres que destacamos
En la agenda hay tres congresos marcados en dorado. No es un ranking: son citas de la comunidad que seguimos de cerca, con momentos muy distintos.
Bitup Alicante
El congreso de la comunidad BitUP se celebra el 30 y 31 de octubre de 2026 en el Auditorio de la Diputación de Alicante (ADDA), con charlas técnicas, CTF y bug bounty. Es, además, la cita más cercana a casa para nuestro equipo, en la Comunitat Valenciana.
Navaja Negra
Uno de los congresos de hacking con más recorrido del circuito, en la Escuela de Ingeniería Informática de Albacete. La asociación que lo organiza canceló la edición de 2026 al no poder celebrarla «con las garantías» y ha dicho que hará lo posible para que vuelva. Lo mantenemos en la agenda, marcado como cancelado, a la espera de noticias para 2027.
EuskalHack
El congreso de la asociación sin ánimo de lucro EuskalHack, en Donostia, apuesta por un aforo reducido: ponencias técnicas, talleres, retos y un espacio abierto para hablar. La IX edición se celebró el 19 y 20 de junio de 2026 en el Colegio Mayor Olarain; la X, todavía sin fecha publicada, se espera de nuevo para junio.
Lo que queda de 2026
El último trimestre concentra buena parte del calendario. Este bloque se calcula con la fecha en que lo lees, así que siempre enseña lo siguiente que viene:
Próximas conferencias a 15 de octubre de 2026: 20ENISE (León, 21–23 de octubre), Bitup Alicante (30–31 de octubre), Barcelona Cybersecurity Congress (3–5 de noviembre), XX Jornadas STIC CCN-CERT (Madrid, 24–27 de noviembre), No cON Name (Palma, 26–27 de noviembre) y SecAdmin (Sevilla, 27–28 de noviembre). Hackron Gran Canaria está anunciado para octubre, sin día publicado. La agenda completa está en /recursos/conferencias-ciberseguridad/.
Lo que ya está confirmado para 2027
A mediados de octubre de 2026 solo unas pocas organizaciones han publicado fecha para el año que viene. El resto aparece en la agenda como estimado, en el mes en que suele celebrarse, y se actualiza en cuanto se anuncia.
| Congreso | Fecha | Sede | Estado |
|---|---|---|---|
| h-c0n | 5–7 de febrero | Madrid | Confirmada · CFP abierto hasta el 1 de noviembre |
| EspañaSec Cyber Summit | 9–10 de febrero | Novotel Madrid City Center | Confirmada |
| RootedCON Madrid (XVII) | 4–6 de marzo | Madrid | Confirmada |
| JNIC 2027 | Sin fecha (suele ser en mayo) | Universidad de Salamanca | Sede confirmada |
| HoneyCON | 23–25 de septiembre | Guadalajara | Confirmada |
Cuál elegir según tu perfil
- Pentesting y red team Congresos de comunidad
- RootedCON para ver lo último y encontrarte con medio sector; h-c0n, EuskalHack o No cON Name para charlas más técnicas en un formato más cercano. Los talleres valen tanto como las charlas.
- Estudiantes y perfiles junior Universidad y asociaciones
- HackOn, organizada por estudiantes de la URJC, MorterueloCON o HoneyCON tienen ambiente de aprendizaje y CTF, que es la mejor puerta de entrada al sector.
- CISO y dirección Cumbres de negocio
- EspañaSec, Securmática o el Barcelona Cybersecurity Congress. Si trabajáis con la Administración, sumad las Jornadas STIC y ENISE.
- Sector público Las institucionales
- Las Jornadas STIC del CCN-CERT son la referencia del sector público; C1b3rWall, si vuestro trabajo toca la ciberinvestigación.
- Industria y OT Entornos industriales
- CCIcon, del Centro de Ciberseguridad Industrial, centrado en sistemas de control y redes OT.
- Investigación Academia y malware
- JNIC para el ámbito universitario y Virus Bulletin cuando se celebra en España, como en Sevilla en 2026.
Cómo sacarle partido
- Antes — Elige charlas y talleres
Revisa el programa y reserva los talleres con tiempo, porque suelen tener aforo limitado. Si hay CTF, apúntate, aunque sea en equipo con desconocidos. - Antes — Valora presentar
Si tienes una investigación propia, mira cuándo abre el CFP. Es la forma más rápida de que el congreso te conozca a ti y no al revés. - Durante — Prioriza lo que no se graba
Muchas charlas acaban publicadas en vídeo; los talleres, el CTF y las conversaciones de pasillo, no. - Durante — Habla con los ponentes
Una pregunta concreta después de la charla vale más que diez tarjetas repartidas en la zona de patrocinadores. - Después — Aplica una sola cosa
Elige una técnica o una herramienta que viste y pruébala esa misma semana en tu entorno. Si no, lo más probable es que se quede en las notas.
Presentar una charla: lo que funciona en un CFP
Hemos subido al escenario de RootedCON, y lo que mejor funciona en el CFP de un congreso de comunidad suele repetirse:
- Investigación propia: una técnica, una herramienta o un hallazgo que el público no haya visto ya.
- Demostración: si se puede enseñar en directo o en vídeo, mejor que contarlo.
- Nada de producto: una charla comercial disfrazada se nota en el resumen.
- Un resumen que se entienda en dos líneas: qué vas a enseñar y qué se lleva quien asiste.
- Divulgación responsable: si hay vulnerabilidades de terceros, que estén comunicadas y corregidas antes de subir al escenario.
Ahora mismo, por ejemplo, el CFP de h-c0n 2027 está abierto hasta el 1 de noviembre de 2026. En la agenda marcamos los CFP abiertos de cada conferencia.
Cómo usar la agenda
La agenda de conferencias tiene tres vistas: un mapa de España por comunidades, un calendario con toda la temporada de un vistazo y una lista por meses. Se puede filtrar por tipo, estado y comunidad, y cada conferencia con fecha se añade a Google Calendar o se descarga en .ics para Outlook o Apple Calendar.
Fechas contrastadas, no copiadas. Cada fecha indica si viene de la web oficial del organizador o de una fuente secundaria. Las que aún no se han publicado aparecen como estimadas, en el mes en que suele celebrarse el congreso, y se actualizan cuando se anuncian.
Preguntas frecuentes
¿Cuál es el congreso de ciberseguridad más grande de España?
Por asistencia, RootedCON, que se celebra en Madrid a principios de marzo; su edición de 2027, la XVII, será del 4 al 6 de marzo. Entre los institucionales destacan las Jornadas STIC del CCN-CERT y ENISE de INCIBE.
¿Hay congresos de hacking fuera de Madrid y Barcelona?
Muchos: Bitup en Alicante, Navaja Negra en Albacete, EuskalHack en Donostia, MorterueloCON en Cuenca, HoneyCON en Guadalajara, SecAdmin en Sevilla, No cON Name en Palma, Hackron en Canarias o Sh3llCON en Cantabria. En el mapa de la agenda se ven todos de un vistazo.
¿Merece la pena ir a un congreso si no eres técnico?
Sí, eligiendo bien. Las cumbres de negocio están pensadas para dirección y las institucionales explican hacia dónde va la regulación. Un congreso de comunidad también sirve para entender cómo piensa un atacante, que es la base de cualquier ejercicio de Red Team.
¿Vas a pasarte por alguno? Si quieres hablar de pentesting, Red Team o de cómo formar a tu equipo técnico, escríbenos y buscamos un hueco, en persona o en remoto.
Servicio relacionado
formación en ciberseguridad para equipos técnicos
Temas de este artículo
#Congresos-de-hacking #Conferencias-de-ciberseguridad #RootedCON #Bitup #Navaja-Negra #EuskalHack #CFP #CTF #Comunidad #España
Seguir leyendo
- NIS2 en España, dos años sin ley: en qué punto está la transposición y qué hacer este trimestre
- Calendario de compliance europeo 2026-2030: CRA, AI Act, Data Act y todo lo que viene
- ISO 27001 en 2026: qué ha cambiado de verdad y qué os falta para certificar
- Cloudflare vs. LaLiga: El choque de titanes que amenaza la Internet en España
- Evolución del Offshore: Vacíos Legales, Filtraciones y el Auge del ‘Paraíso On-shore’ en EE.UU.