La guía oficial del CRA: qué aclara y qué cambia en tu producto
Por Kike Gandia · Investigación · 25 min de lectura
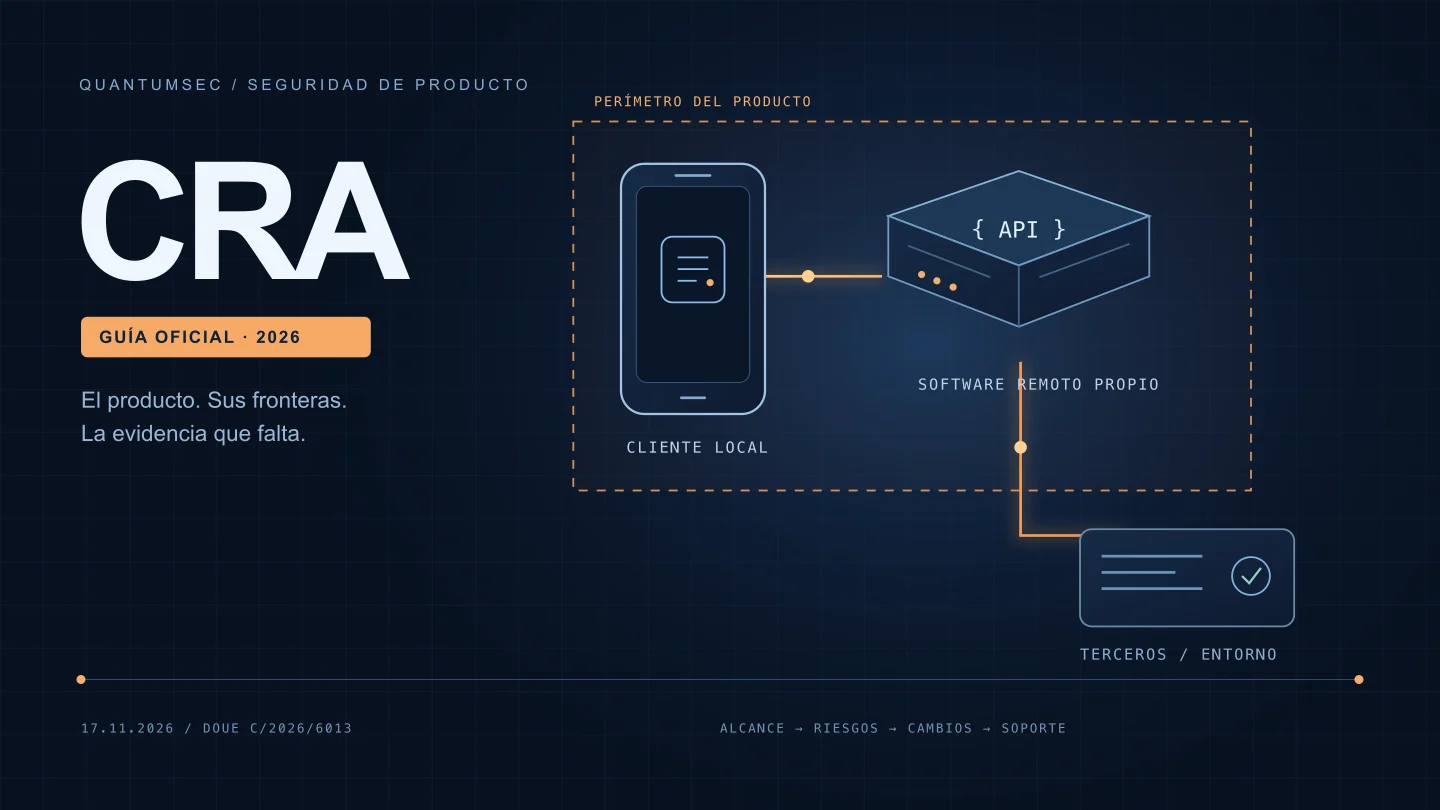
Un botón «Recordarme» puede tener más consecuencias regulatorias que una gran refactorización interna. Un parche de seguridad puede exigir revisar la conformidad si desplaza datos a un servicio remoto que antes no existía. Y publicar una librería con licencia abierta no convierte automáticamente a su autor en fabricante, aunque alguien la utilice para ganar dinero.
Estas son algunas de las situaciones que aterriza la guía de la Comisión sobre el Cyber Resilience Act (CRA), publicada en el DOUE el 17 de noviembre de 2026 como Comunicación C/2026/6013. Sus 61 páginas explican cómo trasladar el Reglamento (UE) 2024/2847 a decisiones de producto, desarrollo, arquitectura y mantenimiento. La parte interesante está en los límites y en los ejemplos: qué entra, quién responde y qué evidencia permite justificarlo.
La idea que cambia la conversación. El análisis ya no puede quedarse en «vendemos software» o «usamos cloud». Hay que identificar el producto concreto, sus funciones, quién ha desarrollado cada parte, cómo se distribuye y qué riesgos cambian en cada versión.
Esta lectura está dirigida a responsables de producto, CTO, fabricantes de dispositivos conectados, equipos de desarrollo y empresas que integran componentes de terceros. Si necesitas una primera clasificación por categoría, utiliza nuestro clasificador del Cyber Resilience Act. Aquí nos concentramos en lo que la guía aclara y en las decisiones que obliga a revisar, sin sustituir el análisis de un producto concreto.
Ve directo a tu problema: software y cloud, open source, actualizaciones, soporte, notificaciones o plan de trabajo.
Qué se ha publicado y qué no cambia
La novedad documental de hoy es su publicación en el Diario Oficial de la Unión Europea. Conviene contar bien la cronología: la página de la Comisión que anuncia estas orientaciones conserva como fecha de publicación el 27 de julio de 2026 y aparece actualizada el 17 de noviembre de 2026. Por tanto, no presentamos todos sus criterios como si fueran una sorpresa aparecida esta mañana. Tampoco afirmamos haber identificado diferencias sustantivas frente a cada versión anterior: este análisis toma como referencia el texto publicado hoy en el DOUE.
Lo que NO hace la guía No es un segundo CRA
- No modifica por sí misma el Reglamento (UE) 2024/2847.
- No aplaza el 11 de diciembre de 2027.
- No crea una exención general para pymes, software gratuito o productos antiguos.
- No sustituye la interpretación del Tribunal de Justicia de la UE.
Lo que SÍ aporta Criterios para decidir y documentar
- Distingue software suministrado, servicios remotos y componentes externos.
- Explica cuándo una actualización puede ser sustancial.
- Concreta los papeles de fabricantes, stewards y contribuidores open source.
- Aterriza soporte, riesgos, pruebas y notificaciones con casos prácticos.
La guía es no vinculante: expone la interpretación de la Comisión para facilitar una aplicación coherente. El propio apartado 8 recuerda que los ejemplos no eliminan la evaluación caso por caso. La obligación procede del Reglamento; la guía ayuda a entender cómo aplicarla. Esta distinción evita dos errores: tratar una recomendación operativa como una nueva obligación literal, o descartar sus criterios porque no sean una reforma legislativa.
- 10 DIC 2024 — El CRA entra en vigor
Se establece el marco europeo de ciberseguridad de productos con elementos digitales. - 11 SEP 2026 — Ya se aplica el artículo 14
Las notificaciones de vulnerabilidades activamente explotadas e incidentes graves no esperan a 2027. - 17 NOV 2026 — La guía aparece en el DOUE
La publicación de las orientaciones no reinicia los plazos del Reglamento. - 11 DIC 2027 — Aplicación general
Se aplican las principales obligaciones de producto, evaluación de conformidad y gestión de vulnerabilidades, con las reglas transitorias correspondientes.
Calendario del Reglamento y fecha de la publicación analizada. El régimen de organismos de evaluación tiene además su propio hito desde el 11 de junio de 2026.
Para el calendario detallado y su relación con otras normas, consulta el calendario de compliance europeo. La base normativa es el artículo 71 del CRA; el carácter de las orientaciones se explica en los apartados 4–9 de la guía.
Ocho aclaraciones que conviene llevar a la próxima reunión
- 01 Un SaaS no se analiza solo por su etiqueta
- Una web utilizada exclusivamente en el navegador no es, por ese solo hecho, un producto con elementos digitales. Un cliente instalado sí puede serlo, y determinadas funciones remotas pueden formar parte de ese producto.
- 02 El producto puede cruzar la frontera del dispositivo
- Una app, un dispositivo y su backend funcional pueden pertenecer al mismo perímetro. La infraestructura completa de la empresa no entra automáticamente.
- 03 El tamaño del cambio no decide si es sustancial
- Importa el efecto sobre la finalidad prevista, los riesgos y el cumplimiento. Un cambio pequeño de autenticación puede ser más relevante que una modificación extensa ya contemplada.
- 04 Cinco años no es una respuesta universal
- El soporte depende del tiempo de uso esperado. Puede requerir más de cinco años; los productos de vida genuinamente más corta necesitan una justificación adecuada.
- 05 Open source no equivale a una única situación jurídica
- Publicar código, monetizar una edición, sostener un proyecto o integrar una dependencia son actividades distintas. La misma entidad puede tener papeles diferentes por producto.
- 06 Los componentes no contagian su categoría
- La función principal del producto determina su clasificación. Integrar un componente importante o crítico no basta para heredar automáticamente esa categoría.
- 07 El soporte y la notificación tienen relojes diferentes
- La guía explica que las obligaciones de notificación del artículo 14 pueden continuar después del fin de soporte. Eso no significa mantener indefinidamente todas las obligaciones de parcheo.
- 08 Probar regularmente no es repetir siempre lo mismo
- Hay que revisar si amenazas, vulnerabilidades o cambios justifican actualizar las pruebas y ejecutarlas. Repetir una campaña sin atender al contexto no es la idea.
1. Software, SaaS y cloud: dibuja el perímetro real
La primera pregunta útil no es si el contrato dice «SaaS», «licencia» o «servicio». La guía distingue si se suministra software al usuario para ejecutarlo en su sistema o si este accede a una aplicación que se ejecuta a distancia. Una app móvil, una extensión de navegador o una aplicación de escritorio empaquetada con tecnologías web pueden ser productos con elementos digitales. Una web informativa o una aplicación accesible exclusivamente mediante navegador no lo son por ese solo hecho, sin perjuicio de que apoyen funciones de otro producto regulado.
Suministrar código fuente tampoco queda fuera por requerir compilación. La guía contempla el caso de una empresa que licencia código para una plataforma personalizable y lo entrega en un archivo: puede estar introduciendo un producto en el mercado aunque el cliente deba adaptarlo y compilarlo. En cambio, compartir ejemplos didácticos o código inacabado para revisión no equivale, por ese solo hecho, a introducir un producto terminado. El formato del archivo no decide la obligación; importan el suministro concreto, la fase del producto y el contexto comercial.
Después viene una segunda frontera: las soluciones de tratamiento remoto de datos, o RDPS por sus siglas inglesas. Para un tratamiento a distancia, las dos preguntas decisivas son si su ausencia impediría realizar alguna función del producto y si el software ha sido diseñado y desarrollado por el fabricante o bajo su responsabilidad. «Bajo su responsabilidad» no significa simplemente pagar una suscripción: la guía se refiere a soluciones hechas por el fabricante o a su medida y por su cuenta.
Explorador de perímetro CRA. Una aplicación móvil y su API de autenticación hecha por el fabricante pueden formar parte del producto. Una solución SaaS estándar de chat de un tercero no es RDPS por ese solo uso: debe tratarse como una dependencia integrada y someterse al análisis de riesgos y diligencia debida apropiados. La nómina de la empresa no forma parte del producto. La telemetría puramente estadística, cuya ausencia no impide funciones, no es RDPS; sus riesgos para el producto siguen siendo relevantes. Casos ilustrativos basados en las secciones 2 y 8 de la guía, no dictámenes de conformidad.
Tres detalles que cambian un diagrama de arquitectura
- Una función no tiene que ser la principal. Autenticación, sincronización, configuración o actualización automática pueden ser funciones relevantes. Que el dispositivo conserve un modo manual no excluye necesariamente el tratamiento remoto de su función conectada.
- Quién opera el servidor no decide por sí solo. El software propio desplegado sobre IaaS o PaaS puede ser RDPS. Una aplicación SaaS estándar de un tercero, no diseñada bajo responsabilidad del fabricante, se trata de otra manera.
- No entra todo el backend por dependencia transitiva. La guía limita la evaluación del producto a los módulos responsables de sus funciones y a sus interfaces. Otros sistemas posteriores pueden quedar fuera del perímetro, aunque sus riesgos deban analizarse.
El ejemplo de banca de la guía es especialmente útil: la interfaz bancaria que autentica la app y recibe sus instrucciones se considera RDPS; los sistemas contables posteriores, segregados y sin interacción directa con la app, no pasan automáticamente a serlo. Sin embargo, una manipulación en esos sistemas puede afectar al resultado mostrado al usuario. La respuesta consiste en analizar ese riesgo y proteger interfaces, comunicaciones e integridad de las respuestas, no en declarar irrelevante todo lo que quede fuera del dibujo.
No hace falta una conexión directa a internet. El ámbito contempla conexiones de datos lógicas o físicas, directas o indirectas, a dispositivos o redes. Un producto no queda automáticamente fuera por funcionar sin internet. La guía distingue el intercambio de información digital de una señal eléctrica que solo alimenta o activa una función. Véanse los apartados 26–28.
Fuera del perímetro no significa fuera del análisis. Un proveedor externo puede no ser RDPS y aun así exigir diligencia debida, controles de integración y medidas de seguridad en el propio producto. Perímetro regulatorio y mapa de amenazas son documentos relacionados, pero no idénticos.
Qué revisar en la empresa: un mapa de componentes y flujos que distinga producto local, software remoto propio, servicios externos integrados y entorno de operación. Para una app conectada, las pruebas deben considerar tanto el cliente móvil como las APIs que soportan sus funciones. No basta con revisar la pantalla de inicio de sesión.
Fuente: guía oficial, secciones 2.2–2.5 y 8, apartados 19–28 y 178–208.
2. Open source: cuatro papeles que no conviene mezclar
La pregunta «¿el código abierto está exento?» es demasiado gruesa. La guía propone identificar quién es responsable del software, cómo se suministra y si se monetiza, y diferenciar la función de quien contribuye, de quien sostiene el proyecto y de quien incorpora el componente a un producto comercial. Una licencia abierta no responde por sí sola a ninguna de esas tres preguntas.
| Situación | Lectura de la guía | Qué conviene documentar |
|---|---|---|
| Contribuyes con una pull request a un proyecto ajeno | Contribuir no te convierte por sí solo en fabricante del proyecto. | Qué control real tienes sobre desarrollo, releases y distribución. |
| Publicas una herramienta libre, accesible sin pago, con donaciones voluntarias | Las donaciones sin ánimo de lucro no equivalen automáticamente a comercializar el software. | Que acceder al programa y a sus actualizaciones no dependa de donar. |
| Ofreces formación o consultoría opcional sobre una herramienta libre | Cobrar esos servicios no convierte por sí solo el software en producto comercializado. | La separación efectiva entre acceso libre y servicios profesionales opcionales. |
| Reservas binarios o correcciones esenciales a quienes pagan o «donan» | El pago puede ser, en la práctica, remuneración por el suministro del producto. | Las condiciones reales de acceso a versiones, funciones y mantenimiento. |
| Una entidad sostiene de forma continuada un proyecto para usos comerciales, sin comercializarlo | Puede ser un administrador de software de código abierto —steward—, si cumple su definición. | El proyecto concreto, el soporte que presta y las obligaciones que le corresponden. |
| Integras una librería en el producto que vendes bajo tu marca | Conservas las responsabilidades del fabricante de tu producto y la diligencia sobre componentes. | Versiones, riesgos, mantenimiento, vulnerabilidades y decisiones de integración. |
Un mismo negocio puede ser fabricante de una edición de pago y steward de una edición comunitaria. Tampoco financiar una función, patrocinar desarrollo o pagar un bug bounty determina por sí solo que el proyecto se haya introducido en el mercado: importa cómo se suministra y se monetiza el software. La guía trata expresamente estos modelos para evitar equiparar financiación del desarrollo con comercialización del producto.
Los stewards no tienen todos el mismo papel operativo. La guía distingue apoyo no técnico, provisión de infraestructura y participación en el desarrollo. Las obligaciones de notificar ciertos incidentes o explotaciones se concretan según esa participación; no es correcto presentar a toda fundación como si tuviera que responder exactamente igual que un fabricante comercial.
Qué hacer con el open source que ya utilizas: mantener un inventario útil, conocer las versiones integradas, identificar a quién reportar un fallo y decidir qué haréis si un componente deja de mantenerse. Una SBOM es una pieza de esa trazabilidad; no sustituye el análisis de integración ni demuestra por sí sola la conformidad de vuestro producto.
Fuente: guía oficial, sección 3, apartados 40–89.
3. Actualizaciones: la relevancia está en el riesgo, no en el número de versión
La modificación sustancial se vincula a cambios que afectan al cumplimiento de los requisitos esenciales o que modifican la finalidad prevista para la que se evaluó el producto. La guía lo baja al terreno del desarrollo: deben analizarse los riesgos nuevos o incrementados y si estaban contemplados y tratados en la evaluación anterior. Un salto de versión mayor no demuestra por sí solo una modificación sustancial; llamar «parche» a una release tampoco la descarta.
Laboratorio de actualizaciones con cinco casos de la guía. Corregir una validación de entrada para eliminar una vulnerabilidad, sin nueva exposición, no se considera normalmente modificación sustancial. Activar funciones ya previstas, evaluadas y protegidas puede no serlo. Añadir persistencia de tokens no contemplada en el análisis puede ser sustancial. Pasar de un panel de lectura a control de máquinas no previsto cambia la finalidad. Trasladar cifrado local a un servicio remoto bajo la etiqueta de parche puede ser sustancial. Debe evaluarse el caso concreto; no basta el número de versión. Sección 4.3, apartados 103–113.
El cambio pequeño: guardar la sesión
El ejemplo 44 introduce una función de login persistente que almacena tokens localmente para mejorar la comodidad. Parece una mejora pequeña de UX. Pero, en el supuesto de la guía, incorpora riesgos de robo de tokens y secuestro de sesión que no se habían considerado. La consecuencia no depende de cuántas líneas tenga el cambio, sino de su efecto sobre el riesgo y los requisitos esenciales. La guía no dice que toda función «Recordarme» sea sustancial en cualquier producto: describe un supuesto con riesgos nuevos no evaluados.
El cambio grande que ya estaba previsto
En sentido contrario, el ejemplo 43 permite activar funciones de control automático ya presentes en la arquitectura y cubiertas por la evaluación de riesgos, con sus medidas de seguridad previstas. En esas condiciones, la guía no considera que haya modificación sustancial. Anticipar una función no consiste en escribir «podremos añadir inteligencia artificial» en una presentación: hay que haber considerado sus riesgos y disponer de medidas efectivas.
El parche que cambia la frontera del producto
Las actualizaciones destinadas a reducir riesgos, sin cambiar la finalidad ni introducir riesgos nuevos, no son normalmente modificaciones sustanciales. Sin embargo, el ejemplo 49 traslada un cifrado local a un servicio remoto; el ejemplo 50 incorpora una gestión de claves de terceros que cambia dependencias e interfaces. Que la motivación sea la seguridad no evita analizar el cambio de arquitectura.
Cuatro preguntas para revisar una release
- ¿Añade vectores de amenaza: interfaces, canales de comunicación, entornos de ejecución o dependencias?
- ¿Hace posibles escenarios de ataque que antes no existían?
- ¿Cambia materialmente la probabilidad de un ataque conocido, por exposición o debilitamiento de controles?
- ¿Cambia su impacto sobre datos, funciones, operación, seguridad o capacidad de recuperación?
Cuando una modificación sustancial se pone a disposición en el mercado, la guía explica que se trata como una nueva introducción del producto modificado. Eso puede exigir reevaluar la conformidad. No significa repetir indiscriminadamente todas las pruebas: pueden reutilizarse documentos y resultados de aspectos no afectados. Si el cambio perjudica la ciberseguridad del conjunto, el alcance de la revisión debe reflejarlo. La guía distingue también las responsabilidades del fabricante original de las de quien modifica productos ajenos.
Aplicación práctica: añadir a la revisión de cambios un registro de finalidad, interfaces, datos, riesgos previos, riesgos nuevos, medidas y pruebas. Vincularlo con la versión y con el expediente del producto. Una revisión de código fuente y pruebas de regresión tienen más valor cuando responden a esos escenarios concretos que cuando se limitan a repetir un informe genérico.
Fuente: guía oficial, sección 4, apartados 90–124.
4. Soporte: cinco años no es un comodín ni todo parche reinicia el reloj
El artículo 13.8 exige determinar un periodo de soporte que refleje el tiempo durante el que se espera que el producto esté en uso. Establece un mínimo de cinco años, salvo que el tiempo de uso esperado sea inferior, en cuyo caso el soporte corresponde a ese tiempo. La guía insiste en que el mínimo es una salvaguarda, no un periodo por defecto válido para cualquier producto. Un equipo industrial pensado para durar más requiere valorar esa expectativa, no copiar la duración de una aplicación de uso breve.
La respuesta incompleta Una cifra sin explicación
- «Todos nuestros productos tienen cinco años».
- «Cualquier actualización añade otros cinco».
- «Solo damos soporte a la última versión porque lo dice la licencia».
- «El cliente puede pagar equipo nuevo para actualizar».
La respuesta defendible Una decisión trazable
- Explicar el tiempo de uso esperado y los criterios del artículo 13.8.
- Reevaluar si el cambio altera esos factores.
- Justificar las condiciones del artículo 13.10 para versiones anteriores.
- Distinguir esfuerzo operativo normal de costes adicionales relevantes.
La modificación sustancial obliga a revisar los criterios de soporte, pero no lo reinicia ni lo amplía automáticamente. Si una actualización no altera los factores que determinaban el tiempo de uso esperado —por ejemplo, la durabilidad física del dispositivo—, puede mantenerse el periodo restante originalmente determinado. Si la modificación prolonga razonablemente la vida del producto, habrá que recalcularlo. La guía ilustra ambos supuestos con equipos domésticos y maquinaria industrial.
Para software que evoluciona con rapidez, el artículo 13.10 permite, bajo condiciones, concentrar la corrección de vulnerabilidades en la última versión introducida en el mercado. Los usuarios de versiones anteriores deben poder actualizar gratuitamente y sin costes adicionales para adaptar su entorno. La guía diferencia el tiempo razonable de personal, pruebas o configuración habitual de cargas como comprar hardware nuevo, reemplazar infraestructura o transformar de forma fundamental el entorno operativo.
Esta flexibilidad afecta a la obligación concreta de abordar y corregir vulnerabilidades en versiones anteriores. No elimina por arte de magia la divulgación coordinada, las medidas de intercambio de información ni las obligaciones de notificación que sigan siendo aplicables. Además, el fin de soporte debe comunicarse con transparencia: en la compra se debe indicar, al menos, mes y año de su finalización, y notificarse su vencimiento cuando sea técnicamente viable.
Pregunta útil para compras y dirección de producto. ¿Podéis explicar por qué termina el soporte en esa fecha, qué versiones se cubren, cómo se actualiza sin costes adicionales relevantes y qué ocurre con los componentes que caducan antes? Si la respuesta solo está en una cláusula comercial, falta una parte del análisis.
Fuente: guía oficial, sección 5, apartados 125–135.
5. La categoría de un componente no se hereda automáticamente
La guía sitúa la clasificación en la función principal del producto, entendida a partir de sus características y capacidades técnicas para cumplir su finalidad. Distingue esa función de las funcionalidades accesorias. Un smartphone no se convierte en un sistema operativo a efectos de clasificación por integrar uno. Del mismo modo, incorporar un componente importante o crítico no convierte, por sí solo, todo el conjunto en un producto de esa categoría.
Esto tampoco permite elegir una descripción comercial conveniente. La documentación técnica, las instrucciones y los materiales de venta deben ser coherentes con las capacidades reales. La guía advierte contra exagerar o minimizar funciones para escapar del procedimiento de evaluación que corresponda. Para determinar ese procedimiento, exige identificar con claridad la función principal; no propone simplemente sumar etiquetas de todas las dependencias.
Hay una distinción especialmente relevante para las suites modulares: un módulo vendido o licenciado por separado puede ser un producto distinto y clasificarse por su propia función. El ejemplo 61 describe una suite de seguridad que también ofrece sus módulos mediante suscripciones separadas: el SIEM, el sistema de detección de intrusiones y el módulo analítico se analizan individualmente en ese supuesto.
| Categoría o situación | Consecuencia que destaca la guía |
|---|---|
| Categoría general —fuera de las listas de importantes o críticos— | Puede utilizarse el control interno del módulo A, sin que desaparezca la obligación de demostrar la conformidad. |
| Importante de clase I | El acceso al control interno depende de aplicar íntegramente los instrumentos pertinentes y cubrir los riesgos de la función principal, en las condiciones del artículo 32. |
| Importante de clase II o crítico | Se exige intervención de terceros según el régimen aplicable. Deben considerarse las excepciones y particularidades previstas por el propio Reglamento. |
| FOSS comercializado de clase I o II | El artículo 32.5 contempla un tratamiento específico que permite los procedimientos de la categoría general. No debe extenderse sin más a los productos críticos. |
| Funciones adicionales no cubiertas por una norma armonizada | Aunque pueda utilizarse control interno, hay que demostrar cómo se tratan sus riesgos. La presunción de conformidad no cubre automáticamente lo que la norma no cubre. |
La referencia a una norma armonizada tiene requisitos: deben comprobarse sus referencias publicadas en el DOUE y su cobertura efectiva. Citar una norma técnica o tener un certificado ISO 27001 de la empresa no equivale, por sí solo, a demostrar la conformidad CRA de cada producto. Antes de fijar presupuesto o calendario de evaluación, revisad el clasificador CRA junto con el análisis de función principal y de módulos realmente comercializados.
Fuente: guía oficial, sección 6, apartados 136–155.
6. Riesgos, terceros y familias: menos duplicación, más evidencia
La guía distingue el apetito de riesgo de una organización de la seguridad exigible a un producto. El fabricante no puede dejar riesgos sin tratar únicamente porque el coste de corregirlos no encaje en su estrategia comercial. Reconoce que el riesgo cero no existe, pero exige valorar si el residual está suficientemente tratado conforme a los requisitos esenciales, la finalidad y el uso razonablemente previsible.
Un aviso al cliente tampoco sustituye controles de producto que sean necesarios. Las instrucciones ayudan a desplegar y operar con seguridad, y pueden describir límites de uso coherentes con la naturaleza del producto; no son una forma de trasladar indiscriminadamente la responsabilidad a quien compra. Si no pueden tratarse adecuadamente ciertos riesgos, puede ser necesario revisar diseño, funcionalidades o finalidad prevista.
Diligencia debida no es pedir un certificado y archivarlo
Para componentes integrados, el fabricante debe identificar qué necesita de cada uno y verificarlo de manera proporcional al riesgo: funciones criptográficas, actualización, comunicaciones o control de acceso, por ejemplo. La evidencia puede proceder de especificaciones, documentación de seguridad y conformidad del proveedor, y de pruebas cuando corresponda. Para servicios externos no incluidos como RDPS, las garantías del proveedor apoyan el análisis, pero no sustituyen los controles de integración del producto.
Una familia de producto puede compartir expediente, con condiciones
La guía admite reutilizar evaluación de riesgos, documentación técnica y evaluación de conformidad cuando las variantes comparten arquitectura, diseño relevante para la seguridad, finalidad y exposición a los mismos riesgos. Una declaración UE de conformidad puede identificar las variantes cubiertas. La condición no es que las cajas se parezcan, sino que las diferencias no cambien sus propiedades de ciberseguridad. Nuevas interfaces, conectividad, mecanismos de actualización o pilas de software pueden exigir actualizar el expediente.
Diseñado antes de 2027 no significa automáticamente excluido
Para unidades introducidas en el mercado después del 11 de diciembre de 2027, la antigüedad del diseño no elimina las obligaciones. Ahora bien, la guía aclara que no siempre hay que rediseñar un producto antiguo ni reconstruir pruebas históricas: una evaluación actual puede demostrar que sus medidas existentes son adecuadas. Siguen siendo necesarios el procedimiento de conformidad aplicable, la documentación y las demás obligaciones correspondientes.
En software independiente, además, la guía sitúa la introducción de las copias equivalentes en el primer suministro de la versión, mientras no se altere de manera relevante para el cumplimiento. Las variantes con componentes, configuraciones o funciones distintas pueden ser productos diferentes. Por eso no debe trasladarse sin matices la lógica de una unidad física a cada descarga de una misma versión.
Fuente: guía oficial, secciones 2.1, 2.7 y 7, apartados 10–16, 33–39 y 156–177.
7. Vulnerabilidades: tres conceptos, tres decisiones distintas
| Concepto | Qué significa en esta lectura | Decisión práctica |
|---|---|---|
| Vulnerabilidad conocida | Puede conocerse por bases públicas, investigadores, pruebas internas o información fiable, no solo por un CVE. | Investigar con prontitud su veracidad, su aplicabilidad y su alcance en el producto. |
| Vulnerabilidad explotable | Puede utilizarse efectivamente en condiciones operativas prácticas. No se deduce solo de su presencia en una dependencia. | Demostrar el contexto de exposición y las medidas necesarias para cumplir los requisitos. |
| Vulnerabilidad activamente explotada | Existe explotación y el fabricante alcanza un grado razonable de certeza sobre la afectación de su producto. | Activar el proceso de notificación del artículo 14 cuando se den sus condiciones. |
El apartado 218 es importante para interpretar alertas de dependencias: saber que un componente tiene una vulnerabilidad no equivale automáticamente a que haya una vulnerabilidad activamente explotada en vuestro producto. La guía distingue, por ejemplo, el código no alcanzable o una explotación que no se ha producido en el producto. Eso afecta al deber concreto de notificar bajo el artículo 14; no es una autorización para ignorar la vulnerabilidad, ni elimina las obligaciones de gestión que correspondan.
El reloj tampoco empieza cuando el comité aprueba un comunicado. La guía sitúa el conocimiento en un grado razonable de certeza tras una evaluación inicial que debe hacerse con prontitud. Después, el régimen prevé una alerta temprana sin demora indebida y, en todo caso, dentro de 24 horas, y una notificación adicional en 72 horas. El informe final tiene plazos distintos: para vulnerabilidades, 14 días desde que existe una medida correctora o mitigadora; para incidentes graves, un mes desde la notificación de 72 horas.
El detalle que se pierde al hablar del fin de vida. El apartado 210 explica que las notificaciones del artículo 14 continúan después del fin de soporte. Su ámbito temporal no coincide con el de las obligaciones de corrección de vulnerabilidades durante el soporte. Cerrad por separado el plan de parches y el circuito de recepción, evaluación y notificación.
La guía también precisa que no se exige notificar retroactivamente una explotación activa de la que el fabricante ya era consciente antes del 11 de septiembre de 2026. Es distinto conocer una vulnerabilidad antes de esa fecha y conocer después su explotación activa: en ese supuesto puede surgir la obligación. Para el procedimiento completo, consulta la notificación CRA que ya es obligatoria.
Avisar al mantenedor no exige inundarlo de duplicados
La sección de comunicación upstream concreta el reporte respecto de la versión integrada y de fallos del propio componente. Si puede confirmarse que el mantenedor ya conoce el problema, la guía no exige reenviar un duplicado. Si se desarrolla una corrección del componente, debe compartirse en las condiciones aplicables, de forma verificable y compatible con su licencia. No se exige que el mantenedor acepte necesariamente esa propuesta en su repositorio.
La información a usuarios también debe ser proporcional al riesgo. Notificar no equivale siempre a publicar inmediatamente todos los detalles técnicos de una vulnerabilidad sin corregir. Deben diferenciarse la comunicación a afectados, la coordinación necesaria y la divulgación de información sobre fallos corregidos cuando corresponda.
Fuente: guía oficial, secciones 9.1 y 9.2, apartados 209–237.
8. Pruebas regulares: cambia el escenario, cambia la prueba
El apartado 238 ofrece una aclaración con consecuencias muy concretas para seguridad: «regular» no significa repetir mecánicamente una campaña invariable cada cierto intervalo. Hay que revisar si amenazas nuevas, vulnerabilidades descubiertas o evolución del producto requieren actualizar los casos de prueba y ejecutarlos. Cuando el cambio del producto lo justifique, pueden ser necesarias pruebas de regresión.
- ENTRADA — Qué ha cambiado
Una interfaz nueva, una dependencia vulnerable, otra forma de abuso o una condición operativa que invalida una hipótesis previa. - REVISIÓN — Qué riesgo y requisito afecta
Actualizar escenarios y controles esperados, y decidir si los casos anteriores siguen siendo suficientes. - PRUEBA — Qué se ejecuta
Añadir o modificar las pruebas pertinentes y conservar resultados reproducibles, incluyendo regresión cuando corresponda. - CIERRE — Qué evidencia queda
Registrar el resultado, las correcciones, la comprobación posterior y la decisión sobre el producto o la versión.
Síntesis operativa de los apartados 238–240. La guía no fija en estos apartados una frecuencia universal de pentest.
Si no aparecen elementos nuevos relevantes, la guía no exige inventar pruebas adicionales. Las demás obligaciones de gestión continúan. Nuestra recomendación es conectar el análisis de vulnerabilidades con el backlog de producto y los escenarios del pentesting de IoT o del software correspondiente. La evidencia debe explicar qué se validó y por qué, no limitarse a mostrar que se pagó una auditoría.
Fuente: guía oficial, sección 9.2.3, apartados 238–240.
Un plan de 30 días para convertir la guía en decisiones
Este es un plan de trabajo propuesto por QuantumSec, no un plazo legal creado por la Comunicación. Su objetivo es obtener decisiones trazables antes de convertir el CRA en una compra urgente de herramientas, certificados o documentación. Se puede adaptar al tamaño de la organización y a la complejidad del producto.
Plan editorial de 30 días, no plazo normativo ni certificación. Semana 1: inventario de productos, versiones, canales de suministro y perímetro local/remoto. Semana 2: función principal, variantes, papel de cada entidad y tratamiento de dependencias y open source. Semana 3: riesgos, cambios sustanciales, soporte y evidencias. Semana 4: recepción de vulnerabilidades, notificación, pruebas y responsables. El checklist es voluntario, no guarda datos ni los envía; completar tareas no demuestra por sí solo la conformidad con el CRA.
- Días 1–7: acordar de qué producto hablamos. Dibujar arquitectura y flujos, separar aplicaciones, variantes y módulos comercializados, y registrar el papel que tiene cada empresa. Entregable: inventario y mapa de perímetro.
- Días 8–14: revisar clasificación y cadena de suministro. Identificar función principal, componentes, proyectos FOSS, proveedores y condiciones de acceso a sus versiones y actualizaciones. Entregable: decisiones justificadas y evidencias que faltan.
- Días 15–21: vincular riesgos, releases y soporte. Revisar las últimas modificaciones con los criterios de la guía y justificar el periodo de soporte y la política de versiones. Entregable: evaluación actualizada y registro de decisiones de cambio.
- Días 22–30: comprobar que el proceso funciona. Ensayar un aviso de vulnerabilidad, distinguir gestión y notificación, actualizar pruebas pertinentes y asignar responsables. Entregable: evidencias, circuito de respuesta y backlog priorizado.
Para empezar con un producto concreto, la ficha de alcance CRA ayuda a ordenar el punto de partida. En una evaluación de cumplimiento CRA hay que conectar esos documentos con la arquitectura y con evidencias técnicas. No ofreceríamos una conclusión de conformidad a partir de una puntuación de checklist ni de un escáner automático.
Lo que esta guía no resuelve por ti
No sustituye la clasificación ni el análisis particular de vuestro producto; tampoco certifica un proveedor, aprueba un diseño ni valida un expediente por haber seguido sus ejemplos. La propia introducción deja abierta la posibilidad de orientaciones adicionales sobre la relación del CRA con otras normas, incluidas AI Act y DORA. Por eso no conviene usarla para dar por zanjada toda obligación sectorial o del conjunto de la organización.
Hay cuestiones especializadas que deben revisarse si os afectan: el tratamiento de repuestos se desarrolla en los apartados 96–102; la exclusión de determinados vehículos y componentes exclusivamente diseñados para ellos, en los apartados 241–246; y el uso transitorio de determinados certificados emitidos bajo otra legislación de armonización, en los apartados 247–257. En este último caso, el alcance está limitado a los riesgos y requisitos cubiertos, con el límite temporal aplicable: un certificado existente no es una exención global del CRA.
Este artículo explica criterios del documento y propone cómo trabajarlos técnicamente. No emite un dictamen jurídico ni una declaración de conformidad sobre un producto. En supuestos fronterizos, hay que conservar los hechos del caso, contrastar las disposiciones aplicables y coordinar el análisis técnico con el jurídico.
Preguntas frecuentes sobre la guía oficial del CRA
¿La guía del CRA de noviembre de 2026 crea nuevas obligaciones?
No modifica por sí misma el Reglamento. Es una orientación no vinculante que explica cómo interpreta la Comisión determinadas disposiciones. Las obligaciones proceden del CRA y de las normas aplicables; la publicación en el DOUE no reinicia los plazos. La guía tampoco pretende cubrir exhaustivamente todo el Reglamento.
¿Mi SaaS queda fuera del CRA si solo se utiliza desde el navegador?
Una aplicación accesible exclusivamente mediante navegador no es por ese solo hecho un producto con elementos digitales. Pero hay que comprobar si apoya funciones de otro producto regulado, si existe un cliente suministrado para ejecución local y qué software remoto se ha desarrollado bajo responsabilidad del fabricante. La etiqueta SaaS, por sí sola, no resuelve el perímetro.
¿Una nueva función o una versión mayor siempre son modificación sustancial?
No. La guía pide analizar finalidad, efecto sobre requisitos esenciales y riesgos nuevos o incrementados. Una función previamente contemplada, evaluada y acompañada de medidas eficaces puede no ser una modificación sustancial. A la inversa, una mejora pequeña puede serlo si introduce riesgos relevantes no evaluados. El número de versión no sustituye ese análisis.
¿Cada actualización obliga a dar otros cinco años de soporte?
No automáticamente. Debe revisarse si la modificación afecta a los factores del tiempo de uso esperado. Si no los cambia, la guía contempla mantener el soporte restante originalmente determinado; si los altera, hay que recalcularlo. Tampoco puede elegirse un soporte de cinco años por defecto para todo producto sin valorar sus características y uso esperado.
¿Cobrar soporte o recibir donaciones convierte un proyecto libre en comercial?
No por sí solo. La guía distingue servicios profesionales opcionales y donaciones genuinamente voluntarias de pagos que condicionan de hecho el acceso al software, a funciones esenciales o a actualizaciones. También hay que valorar si una persona jurídica desempeña el papel de steward y cuáles son sus obligaciones para ese proyecto concreto.
¿Un certificado ISO 27001 o el CE de una dependencia bastan para mi producto?
No por sí solos. El fabricante debe analizar el conjunto y demostrar cómo cumple sus requisitos. Las garantías y documentos de terceros pueden ser evidencia útil; no sustituyen la evaluación del producto, sus interfaces y sus funciones adicionales. La presunción de conformidad depende del instrumento aplicable y de los riesgos que cubra efectivamente.
¿Hay que notificar cualquier CVE que aparezca en una dependencia?
No automáticamente bajo el artículo 14. Hay que valorar la afectación y las condiciones de explotación en el producto, además del conocimiento del fabricante y del tipo de evento. Esa distinción no elimina el deber de investigar y gestionar las vulnerabilidades que corresponda. No debe confundirse la notificación de una explotación activa con el proceso general de corrección.
Fuentes y criterio de esta lectura
Fuente principal: Comunicación de la Comisión C/2026/6013, publicada en el DOUE de 17 de noviembre de 2026, 61 páginas. Las referencias a apartados de este artículo corresponden al texto publicado en esa edición, que es el documento aportado para este análisis. Los esquemas y ejemplos interactivos son elaboraciones explicativas de QuantumSec; no reproducen una clasificación oficial de un producto del lector.
Criterio editorial: distinguimos la fecha de publicación en el DOUE de la comunicación previa de la Comisión, mantenemos las fechas del Reglamento y no atribuimos a la guía una modificación legislativa. El plan de 30 días es una propuesta operativa propia. Cuando un ejemplo se simplifica, lo señalamos y remitimos a su apartado. Última comprobación de fuentes: 17 de noviembre de 2026.
Servicio relacionado
Cumplimiento del Cyber Resilience Act
Temas de este artículo
#Cyber-Resilience-Act #Guía-CRA-2026 #Seguridad-de-producto #Open-source #DevSecOps
Seguir leyendo
- Calendario de compliance europeo 2026-2030: CRA, AI Act, Data Act y todo lo que viene
- La notificación del Cyber Resilience Act ya es obligatoria: qué ha cambiado y qué hacer este trimestre
- KOMPLIANCE: la auditoría que se ve mientras ocurre y la plataforma que se queda después
- Cloudflare vs. LaLiga: El choque de titanes que amenaza la Internet en España
- Evolución del Offshore: Vacíos Legales, Filtraciones y el Auge del ‘Paraíso On-shore’ en EE.UU.