IPFS como infraestructura de abuso: phishing, malware y cómo detectarlo
Publicado por 0data · Amenazas · 19 min de lectura
IPFS prometió una web que no se cae: el contenido vive en muchos nodos y se pide por lo que es, no por dónde está. Lo que documentan las fuentes desde 2019 es que los atacantes lo usan, sobre todo, como un lugar donde alojar lo que cuesta retirar: kits de phishing y cargas de malware, servidos por gateways HTTPS. Este artículo reúne lo que dicen Cisco Talos, Palo Alto Unit 42, Kaspersky, Trustwave, SANS y la investigación académica hasta agosto de 2026, desmonta el mito del anonimato con la propia documentación de IPFS y explica cómo detectarlo y cómo responder, con patrones, comandos y un script que puedes ejecutar hoy.
- 10.489
- CIDs de phishing detectados en 11 meses (estudio de The Web Conference 2026)
- 573 de 588
- gateways implicados no estaban en listas públicas de gateways (mismo estudio: una lista fija no basta)
- < 20 %
- del contenido señalado filtran los gateways públicos que no son de Protocol Labs (USENIX Security 2024)
- 13,1 %
- de los enlaces de phishing en plataformas cloud y descentralizadas que bloqueó Kaspersky iban a dos gateways de IPFS (dweb.link 7,8 % + ipfs.io 5,3 % (suma propia), informe de agosto de 2026)
Cada cifra es de una fuente distinta y mide algo distinto (CIDs, gateways, contenido filtrado, tráfico): no son comparables entre sí.
La respuesta corta
- IPFS no es anónimo. Según su documentación oficial, los metadatos que los nodos publican en el DHT son públicos, y una búsqueda por PeerID puede llevar a la IP, sobre todo si el nodo suele ejecutarse desde el mismo sitio.
- Lo documentado es, sobre todo, alojamiento: kits de phishing y cargas de malware (Talos, Unit 42, Trustwave). El caso mejor documentado de mando y control sobre la propia red de IPFS es IPStorm, de 2019.
- El punto de control está en los gateways. Cloudflare explicó que no puede borrar contenido, solo deshabilitar el acceso a través de su gateway; y el filtrado entre gateways es muy desigual.
- Bloquear un gateway no basta. Talos observó que el atacante cambia de gateway si le bloquean uno, y el estudio de 2026 encontró 573 gateways fuera de las listas públicas.
- El candado no ayuda: el phishing se sirve con el certificado y la reputación del gateway, y Kaspersky (agosto de 2026) considera insuficientes el candado y las listas de reputación para este tipo de alojamiento.
- Se detecta el patrón, no el indicador: SANS recomienda limitar el acceso con filtrado DNS o de URL, y Kaspersky señala que los antispam bloquean estos enlaces como cualquier otro phishing.
Qué dicen las fuentes, de 2019 a 2026
| Cuándo | Fuente | Qué documenta |
|---|---|---|
| 2019 | Anomali (IPStorm) | Malware con su propia red P2P sobre libp2p, que usa PubSub con dos temas, «info» y «cmd», y el DHT para encontrar pares. |
| Jul 2022 | Trustwave SpiderLabs | Más de 3.000 correos con URLs de phishing alojadas en IPFS en 90 días; señala el abuso de Infura, nft.storage y Filebase. |
| Nov 2022 | Cisco Talos | Campañas con kits de phishing y malware alojados en IPFS (Agent Tesla, un limpiador de datos, Hannabi Grabber); el atacante cambia de gateway si le bloquean uno. |
| 27 Mar 2023 | Kaspersky (Securelist) | Casi 400.000 correos de phishing con enlaces a IPFS en febrero de 2023: más de 20.000 por encima de enero y más de 100.000 por encima de noviembre y diciembre de 2022. A finales de 2022, entre 2.000 y 15.000 al día; en enero y febrero, picos de más de 24.000 al día (máximos de 34.000 a 37.000). |
| Abr 2023 | Palo Alto Unit 42 | El tráfico IPFS que observaba creció casi un 900 % entre el T4 de 2021 y el T4 de 2022; OriginLogger, XLoader, XMRig, Metasploit, IPStorm y Dark Utilities usaron IPFS para entrega, mando y control o preparación. |
| 1S 2023 | Cloudflare (informe de transparencia) | 10.139 acciones sobre contenido IPFS en su gateway en el primer semestre de 2023 (1.073 y 1.142 en los dos semestres de 2022), por avisos de abuso de todo tipo: no es una cifra de phishing. |
| Nov 2023 | Departamento de Justicia de EE. UU. | Anuncia el desmantelamiento de la infraestructura de IPStorm y la declaración de culpabilidad de su operador, que la gestionó de junio de 2019 a diciembre de 2022. |
| Mar 2024 | SANS Internet Storm Center | 84 campañas de phishing nuevas desde principios de febrero de 2024; el 38,1 % enlazaba a IPFS y el 13,1 % a buckets de Cloudflare R2 (por mensajes, el 52,9 % y el 16,9 %). |
| Ago 2024 | Cloudflare | Deja de operar sus gateways públicos de IPFS: cloudflare-ipfs.com y cf-ipfs.com redirigieron a ipfs.io y dweb.link hasta el 14 de agosto de 2024. |
| Ago 2024 | USENIX Security | Solo los gateways de Protocol Labs filtran toda la lista de bloqueo Bad Bits; otros gateways públicos, incluidos los de grandes CDN, filtran menos del 20 % del contenido señalado. |
| Jun 2025 | arXiv (Karapapas, Pittaras, Polyzos, Patsakis) | Investiga si los servicios de pinning aplican prácticas de «conoce a tu cliente» que permitan atribuir, y cómo se abusa del caché de los gateways para compartir contenido malicioso de forma anónima. |
| Abr 2026 | The Web Conference 2026 (Kastantin, Balduf et al.) | 10.489 CIDs de phishing en 11 meses, agrupados en 448 clústeres; el 80 % procede de solo 69 campañas y la cifra duplica lo que recogían los feeds públicos. Las defensas web tradicionales y las listas de bloqueo de IPFS no bastan. |
| 4 Ago 2026 | Kaspersky (Securelist) | De agosto de 2025 a julio de 2026 bloqueó 224.984 dominios de tercer nivel en servicios cloud y descentralizados y neutralizó más de 390.000 páginas de phishing; en su top 10 por enlaces de phishing, los gateways de IPFS dweb.link (7,8 %) e ipfs.io (5,3 %) ocupan los puestos 5 y 6. Considera insuficientes el candado y las listas de reputación. |
Las series de volumen de proveedores centradas en IPFS (Trustwave, Kaspersky, SANS) son de 2022 a 2024. Para 2025 y 2026, las fuentes cuantitativas más recientes que hemos localizado son el estudio académico de abril de 2026 y el informe de Kaspersky de agosto de 2026, que no es específico de IPFS pero incluye dos de sus gateways entre las plataformas más abusadas; no hemos encontrado un informe de proveedor dedicado solo a IPFS en esos años.
IPFS en cinco minutos
IPFS (InterPlanetary File System) es un protocolo para almacenar y distribuir contenido entre pares. En lugar de pedir un archivo a un servidor concreto (https://servidor/ruta), se pide por su huella criptográfica: el CID (Content Identifier). Quien tenga ese contenido puede servirlo, y quien lo recibe calcula el hash para comprobar que no ha cambiado.
| Pieza | Qué es | Por qué importa a un defensor |
|---|---|---|
| CID v0 | Hash SHA-256 en base58, 46 caracteres, empieza por Qm | El formato clásico: aparece en enlaces antiguos. |
| CID v1 | Versión, códec y hash con un prefijo de formato; en base32 suele empezar por bafy o bafk (59 caracteres con SHA-256) | El que usan los gateways con subdominio. |
| Bloques | El contenido se trocea (el chunker por defecto de Kubo usa bloques de 256 KiB) y se enlaza en un árbol de Merkle | Cambiar un solo byte cambia el CID de la raíz. |
| Nodo y DHT | Los nodos anuncian en una tabla hash distribuida (DHT) qué CIDs ofrecen | Permite preguntar quién ofrece un CID (findprovs). |
| Pinning | «Anclar» un CID en un nodo para que no se elimine en la limpieza de caché | El contenido persiste mientras alguien lo ancle; los servicios de pinning son un punto de contacto para avisos de abuso. |
| Gateway | Servidor HTTP(S) que traduce una URL web en una petición a IPFS | Convierte IPFS en URLs normales: ahí vive el phishing y ahí se puede bloquear y retirar. |
| IPNS y DNSLink | Nombres que apuntan a un CID y se pueden cambiar; DNSLink lo hace con un registro TXT dnslink=/ipfs/<CID> en el subdominio _dnslink de un dominio | Permiten cambiar el contenido sin cambiar el enlace. |
Un gateway acepta dos formas de URL: de ruta, https://gateway/ipfs/<CID>/archivo, y de subdominio, https://<CID>.ipfs.gateway/archivo. Según la documentación de IPFS, el gateway de ruta no proporciona aislamiento de origen y no debe usarse para alojar aplicaciones web, mientras que el de subdominio sí lo proporciona.
Cuatro mitos que conviene desmontar
| Mito | Realidad |
|---|---|
| «IPFS es anónimo» | No. La documentación oficial dice que los metadatos que los nodos publican en el DHT son públicos, que las consultas al DHT son públicas y que una búsqueda por PeerID puede revelar la IP, en especial si el nodo funciona siempre desde el mismo lugar. |
| «IPFS cifra el contenido» | Cifra las conexiones entre pares (libp2p usa TLS 1.3 o Noise), no el contenido: cualquiera que conozca el CID puede pedirlo. |
| «Lo que subo se replica solo» | No: al añadir un archivo queda en tu nodo; otros lo copian cuando lo piden o lo anclan. |
| «El hash garantiza que es legítimo» | Solo garantiza que no ha cambiado. No dice quién lo publicó ni para qué. |
Por qué lo usan los atacantes, según las fuentes
- Retirada difícil Quitarlo de un sitio no lo borra
- Trustwave señaló que, aunque se elimine en un nodo, el contenido puede seguir disponible en otros. Cloudflare explicó que no puede borrar nada: solo deshabilita el acceso a través de su propio gateway. Kaspersky observó URLs de IPFS que aparecieron en octubre de 2022 y seguían operativas cuando publicó su informe, en marzo de 2023.
- Reputación prestada Se sirve desde un gateway conocido
- El estudio de 2026 describe que los delincuentes se apoyan en la reputación de los gateways para evitar la detección y en el caché de los gateways para alargar la vida del contenido.
- Muchas URLs Un contenido, muchas direcciones
- Cofense señaló que cualquier combinación de CID y gateway da acceso al mismo contenido, así que bloquear una URL no lo retira. Talos observó que el atacante cambia de gateway si le bloquean uno.
- Alojamiento y mercado Servicios que ayudan
- Trustwave citó el abuso de Infura, nft.storage y Filebase. Unit 42 vio a actores vender servicios de estafa alojados en IPFS anunciando que los sitios no se suspenden en mucho tiempo.
Lo que IPFS no les da. Según Trend Micro, todas las páginas de phishing que analizó envían los datos robados a servidores web habituales: lo que se aloja en IPFS es la página, no la captura de credenciales. Y la identidad de nodo que publica el contenido es pública, como reconoce la propia documentación. Por eso el phishing en IPFS se puede detectar y cortar; lo que no funciona es confiar en la reputación del dominio.
Phishing en IPFS: anatomía de un ataque
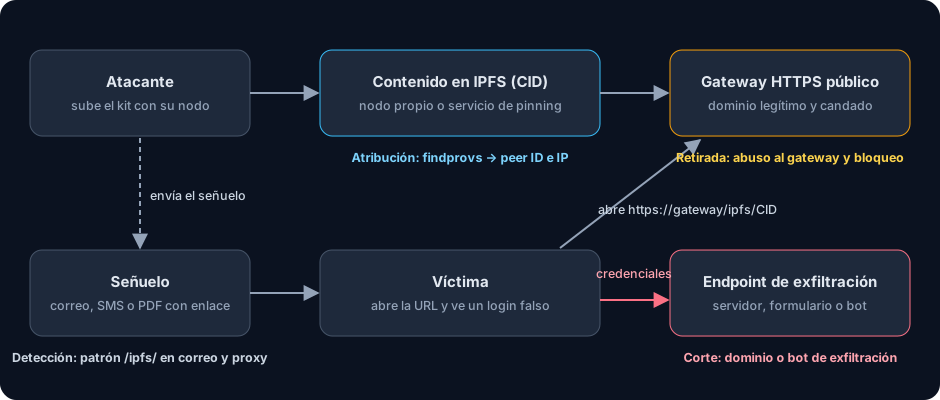
- 1. Publicar
El atacante añade el kit (una página HTML con el falso login de una marca) a un nodo propio o a un servicio de pinning y obtiene un CID. - 2. Servir
Cualquier gateway público lo entrega por HTTPS:https://gateway/ipfs/<CID>. La víctima ve el dominio del gateway y su candado. - 3. Señuelo
Los casos documentados incluyen falsas pantallas de acceso a Outlook (Trustwave), una página con tema de Microsoft servida por el gateway de Cloudflare (Cofense), falsos correos de DocuSign con una factura (ThreatDown) y ataques dirigidos a departamentos de compras de empresas (Kaspersky). - 4. Captura
La página envía las credenciales a un servidor web externo: según Trend Micro, todas las páginas que analizó lo hacían así. - 5. Reutilización
Con las credenciales se accede al correo o a la nube de la víctima. Si el kit se retira, el atacante puede publicarlo de nuevo con un cambio mínimo y, por tanto, con otro CID.
Lo que dicen los números
Kaspersky midió el volumen de correos de phishing con enlaces a IPFS entre noviembre de 2022 y febrero de 2023. En el propio informe: a finales de 2022 hubo días tranquilos de unos cientos de correos y días de hasta 15.000; en enero y febrero hubo picos de más de 24.000 al día, con máximos de 34.000 a 37.000, y febrero fue el mes más intenso, con casi 400.000. Es una serie histórica; la más reciente que hemos localizado es la del estudio de 2026, que contó 10.489 CIDs de phishing en 11 meses, agrupados en 448 clústeres.
| 1 dic 2022 un día tranquilo | 637 correos al día |
| 23 dic 2022 otro día tranquilo | 937 correos al día |
| Día alto, finales de 2022 hasta 15.000 | 15.000 correos al día |
| Picos de ene-feb 2023 más de 24.000 | 24.000 correos al día |
| Máximos de ene-feb 2023 34.000 a 37.000 | 37.000 correos al día |
Correos de phishing con enlaces a IPFS que registró Kaspersky al día. Fuente: Securelist, 27 de marzo de 2023. Son los extremos que cita el texto del informe, no una serie continua; el repunte se apagó a mediados de febrero, con cifras que volvieron a los niveles de noviembre y diciembre.
Lo que ve la víctima Todo parece normal
- Un dominio de gateway conocido
- Un candado de HTTPS válido
- Una página idéntica a un login real
- Ningún error de certificado
Lo que ve el defensor Hay patrones
- Una ruta
/ipfs/<CID>o un subdominio<CID>.ipfs. - Un CID distinto en cada campaña
- Un formulario que envía a un dominio que no es el del gateway
- Un gateway que casi nadie de tu empresa usa
El indicador estable no es el CID, sino el patrón.
IPFS como infraestructura de malware y C2
Aquí conviene ser preciso con lo que está documentado.
- IPStorm, 2019 Una botnet sobre la red de IPFS
- Anomali describió un malware con su propia red P2P sobre libp2p: usa PubSub con dos temas, «info» y «cmd», y el DHT para encontrar pares. Al mezclarse con nodos legítimos, desmantelarla sin tumbar la red legítima era difícil. Su tamaño dependió de quién lo midiera: Bitdefender estimó en 2020 unos 9.000 dispositivos, casi todos Android, y Anomali pasó de unos 3.000 sistemas en mayo de 2019 a más de 13.500. En 2023 el Departamento de Justicia anunció el desmantelamiento de su infraestructura y la declaración de culpabilidad de su operador.
- Cargas alojadas, 2022 Malware servido desde IPFS
- Talos encontró alojados en IPFS Agent Tesla, un limpiador de datos, el ladrón de información Hannabi Grabber y shells inversas, y señaló que los binarios de Dark Utilities, un marco de mando y control, se servían desde IPFS.
- Familias, 2023 Entrega, mando y preparación
- Unit 42 listó OriginLogger, XLoader, XMRig, Metasploit, IPStorm y Dark Utilities entre las familias y herramientas que usaron IPFS para entrega, mando y control o preparación.
Casos de malware documentados por las fuentes de la tabla anterior.
Lo que no hemos encontrado en las fuentes revisadas son informes de 2024 a 2026 de botnets nuevas que usen la red de IPFS como canal de mando: lo documentado en esos años es, sobre todo, phishing. La consecuencia defensiva no cambia: IPFS ya no se puede tratar como un dominio más que se bloquea y se olvida; hay que saber qué usa de verdad tu empresa y vigilar el resto.
La baza del defensor: atribuir
La otra cara del «anonimato» que no existe: quien ofrece un CID aparece en el DHT. La guía de resolución de problemas de Kubo documenta cómo preguntar quién anuncia un contenido y a qué direcciones responde ese nodo.
# Quién ofrece este CID (Kubo; en versiones antiguas: ipfs dht findprovs)
ipfs routing findprovs <CID>

# Direcciones de red de uno de esos pares
ipfs routing findpeer <PeerID>- Hazlo desde infraestructura aislada. Las consultas al DHT son públicas, y tu nodo se anuncia en la red.
- No descargues el contenido en equipos corporativos. Para analizarlo usa un sandbox desechable.
- Los proveedores no siempre son el atacante. Pueden ser un servicio de pinning o un gateway: son tu contacto de abuso. Una investigación de 2025 se pregunta, precisamente, si los servicios de pinning aplican prácticas de «conoce a tu cliente» que permitan atribuir.
- Una IP no es una persona. Puede ser un VPS, un relé o un equipo comprometido. Es una pista, no una identificación.
- Consulta a tu asesoría jurídica antes de interactuar con infraestructura delictiva más allá de observar metadatos públicos.
Cómo detectarlo
Dos fuentes dan la pauta. SANS recomienda limitar el acceso de los usuarios a contenido de IPFS con filtrado DNS o de URL, y apunta que bloquearlo por completo probablemente tenga poco impacto en el negocio. Cofense recomienda tratar como evento de seguridad potencial cualquier acceso de usuarios a un gateway. Y el estudio de 2026 avisa de que una lista fija de gateways no basta.
| Capa | Qué buscar | Límite |
|---|---|---|
| Correo y web | URLs con /ipfs/ o /ipns/, hosts con .ipfs. o .ipns., adjuntos HTML o PDF con enlaces a gateways | Aparecen gateways nuevos; hay ruido de tráfico legítimo. |
| Proxy y DNS | Peticiones a gateways desde equipos que no usan Web3; intervalos regulares hacia el mismo CID (beaconing) | Con HTTPS sin inspección solo ves el dominio; la ruta exige logs de proxy o inspección TLS. |
| DNS | Registros TXT _dnslink.<dominio> con dnslink=/ipfs/… en dominios que vigilas | Solo en dominios que controlas o monitorizas. |
| Red | Tráfico del enjambre de IPFS (por defecto, el puerto 4001 en TCP y UDP) en servidores y puestos que no deberían tenerlo | El puerto es configurable. |
| Endpoint | Proceso ipfs (Kubo), carpeta ~/.ipfs (o la que indique IPFS_PATH), escucha en el puerto 4001, binarios nuevos | Un atacante puede renombrar el binario. |
| Contenido | Páginas de login servidas desde un gateway; formularios que envían a otro dominio | Requiere sandbox y análisis. |
Patrones de búsqueda en logs
Dos expresiones para grep -E sobre logs de proxy. La primera encuentra gateways de ruta con un CID válido en forma; la segunda, gateways con subdominio:
# Gateways de ruta (CID v0 y v1 con SHA-256)
grep -E '/ip[fn]s/(Qm[1-9A-HJ-NP-Za-km-z]{44}|b[a-z2-7]{58})' proxy.log

# Gateways con subdominio
grep -E 'https?://b[a-z2-7]{58}\.ip[fn]s\.' proxy.log
Y una regla de ejemplo para Squid. La lista de dominios es solo un punto de partida (Cloudflare anunció que sus dominios dejarían de funcionar el 14 de agosto de 2024, y el estudio de 2026 encontró cientos de gateways fuera de las listas públicas), y la regla de ruta solo funciona si el proxy inspecciona el tráfico HTTPS; sin inspección, solo puedes filtrar por dominio. Colócala antes de las reglas que permiten tráfico:
acl gateways_ipfs dstdomain .ipfs.io .dweb.link
acl ruta_ipfs urlpath_regex -i ^/ip[fn]s/
http_access deny gateways_ipfs
http_access deny ruta_ipfs
Un script para extraer y validar los CID
Este script (Python 3, sin dependencias) lee un texto por la entrada estándar, ya sea un log de proxy, un correo o una exportación de DNS, y extrae las URLs de gateways IPFS y los CID, comprobando que cada CID sea estructuralmente válido. Se usa así: cat proxy.log | python3 ipfs_ioc.py.
#!/usr/bin/env python3
"""Extrae de un texto (log de proxy, correo, DNS) las URLs de gateways IPFS
y los CID que contienen, y valida que cada CID sea estructuralmente correcto."""
from __future__ import annotations

import base64
import json
import re
import sys
from collections import Counter
from dataclasses import asdict, dataclass

B58 = "123456789ABCDEFGHJKLMNPQRSTUVWXYZabcdefghijkmnopqrstuvwxyz"
PATH_RE = re.compile(r"https?://(?P<host>[A-Za-z0-9.-]+)(?::\d+)?/(?P<ns>ipfs|ipns)/(?P<id>[A-Za-z0-9._-]+)")
SUB_RE = re.compile(r"https?://(?P<id>[a-z0-9]{46,})\.(?P<ns>ipfs|ipns)\.(?P<host>[A-Za-z0-9.-]+)")
CID_RE = re.compile(r"\b(?:Qm[1-9A-HJ-NP-Za-km-z]{44}|b[a-z2-7]{58})\b")


@dataclass(frozen=True)
class Hallazgo:
    gateway: str   # dominio del gateway ("" si es un CID suelto)
    estilo: str    # "ruta", "subdominio" o "suelto"
    espacio: str   # "ipfs" o "ipns"
    id: str
    cid: str       # "v0", "v1" o "" si no es un CID válido (p. ej. un nombre IPNS)


def tipo_cid(texto: str) -> str:
    """Devuelve 'v0' o 'v1' si `texto` es un CID con multihash SHA-256; si no, ''."""
    try:
        if texto.startswith("Qm") and len(texto) == 46:
            n = 0
            for c in texto:
                n = n * 58 + B58.index(c)
            crudo = n.to_bytes(34, "big")
            return "v0" if crudo[:2] == b"\x12\x20" else ""
        if texto.startswith("b") and len(texto) == 59:
            cuerpo = texto[1:].upper()
            crudo = base64.b32decode(cuerpo + "=" * (-len(cuerpo) % 8))
            return "v1" if len(crudo) == 36 and crudo[0] == 1 and crudo[2:4] == b"\x12\x20" else ""
    except (ValueError, OverflowError):
        pass
    return ""


def analizar(texto: str) -> list[Hallazgo]:
    vistos: set[Hallazgo] = set()
    for m in PATH_RE.finditer(texto):
        vistos.add(Hallazgo(m["host"].lower(), "ruta", m["ns"], m["id"], tipo_cid(m["id"])))
    for m in SUB_RE.finditer(texto):
        vistos.add(Hallazgo(m["host"].lower(), "subdominio", m["ns"], m["id"], tipo_cid(m["id"])))
    ya = {h.id for h in vistos}
    for m in CID_RE.finditer(texto):
        if m[0] not in ya and tipo_cid(m[0]):
            vistos.add(Hallazgo("", "suelto", "ipfs", m[0], tipo_cid(m[0])))
    return sorted(vistos, key=lambda h: (h.gateway, h.id))


def main() -> None:
    hallazgos = analizar(sys.stdin.read())
    print(json.dumps({
        "por_gateway": Counter(h.gateway for h in hallazgos if h.gateway),
        "hallazgos": [asdict(h) for h in hallazgos],
    }, indent=2, ensure_ascii=False))


if __name__ == "__main__":
    main()
En la salida, cid vacío indica que el identificador no es un CID válido (por ejemplo, un nombre IPNS o una ruta mal formada). Cuenta los gateways por frecuencia y compara con lo que tu empresa usa de verdad: lo raro suele estar en la cola.
Cómo responder
- 1. Preservar
Guarda la URL, el CID, el gateway, la hora y las cabeceras. Obtén una copia del HTML en un sandbox y calcula su hash SHA-256. - 2. Contener
Bloquea la URL y el CID en el proxy y en el correo. A quien introdujo datos, cámbiale las credenciales y revoca sus sesiones. - 3. Avisar a más de un operador
Envía un aviso de abuso al operador del gateway, al servicio de pinning del proveedor (el que muestrafindprovs) y al destino de la exfiltración. El estudio de USENIX 2024 mostró que solo los gateways de Protocol Labs filtran toda la lista de bloqueo, así que un solo aviso no basta. - 4. Cortar la exfiltración
Bloquea el dominio o el bot que recibe los datos. Puede ser un indicador más estable que el CID: el kit cambia de URL, pero el destino de la exfiltración puede no cambiar. - 5. Cazar variantes
Busca la plantilla (recursos, textos, endpoint) y no el CID. - 6. Cerrar
Informa a los usuarios afectados, revisa accesos y, si tienes uso legítimo de Web3, pasa a una lista de permitidos.
| Qué se quiere retirar | ¿Se puede? |
|---|---|
| El acceso web a través de un gateway | Sí, si el operador lo bloquea. Cloudflare, por ejemplo, deshabilitaba el acceso a través de su gateway al recibir avisos de abuso. |
| La copia en un servicio de pinning | Sí: el proveedor puede desanclarla. |
| La copia en el nodo del atacante | No: no hay un botón de borrado en la red. |
| Las copias en otros gateways y nodos | Solo si cada operador actúa; mientras tanto el contenido sigue accesible. |
| El enlace del señuelo | Retirando el correo o el mensaje, no el contenido. |
Si operas un nodo o un gateway, Kubo incluye soporte para listas de denegación en el formato de IPIP-383, aunque la versión oficial no trae ninguna activada por defecto.
Qué hacer según tu perfil
| Perfil | Qué hacer | Esfuerzo |
|---|---|---|
| Empresa sin uso de Web3 | Bloquear los gateways públicos y la ruta /ipfs/ en el proxy y alertar los intentos en lugar de silenciarlos | Bajo |
| Empresa con Web3, NFT o dApps | Lista de permitidos por gateway y por aplicación; inspeccionar la ruta y alertar CIDs nuevos desde puestos ajenos a ese equipo | Medio |
| SOC o equipo de respuesta | Regla de detección por patrón de URL, caza de procesos ipfs y de tráfico al puerto 4001, y un flujo de abuso documentado | Medio |
| Plataforma que aloja contenido u opera un gateway | Proceso de abuso con plazos, listas de denegación compartidas, límites de tasa y registro de peticiones; revisar que el filtrado no pueda eludirse | Alto |
Lo que no hay que hacer
- Bloquear todo sin inventario. Si tienes aplicaciones Web3 legítimas, rompes servicios; primero mira qué usan.
- Abrir el CID desde un equipo corporativo para «ver qué es».
- Descargar el payload fuera de un sandbox, o conectar tu nodo de investigación a la red de la empresa.
- Contraatacar. Atacar a quien hospeda o consulta el contenido puede acarrear responsabilidades legales.
Más allá de IPFS
El patrón se repite en cualquier red P2P o direccionada por contenido, y el criterio defensivo también: inventariar qué se usa de verdad, vigilar el patrón de uso y no fiarse de la reputación del dominio. Veilid, el framework P2P de privacidad que presentó Cult of the Dead Cow en DEF CON 31 (agosto de 2023) y que sus autores describen como «Tor, pero para aplicaciones», es un ejemplo de tecnología a seguir de cerca: que permita privacidad y resistencia no la hace maliciosa, pero sí cambia qué puedes bloquear.
Lo que sabemos y lo que no
Límites de este análisis. Cada fuente mide algo distinto (correos, CIDs, tráfico, avisos) y en periodos distintos, así que sus cifras no se pueden sumar ni comparar. Las series de proveedores centradas en IPFS son de 2022 a 2024; las más recientes que hemos localizado son el estudio académico de abril de 2026 y el informe de Kaspersky de agosto de 2026, este último no específico de IPFS. No tenemos todavía una serie propia de QuantumSec, y este artículo no mide cuántas campañas actuales usan IPFS. Los gateways públicos cambian: Cloudflare anunció en 2024 que dejaba de operar los suyos, así que comprueba cuáles siguen activos. Los comandos son de Kubo, y sus nombres cambian entre versiones (ipfs dht pasó a ipfs routing).
Checklist para esta semana
- Revisa si tu empresa usa IPFS o Web3. Si no, bloquea los gateways públicos y alerta los intentos.
- Busca en los logs de proxy de los últimos 30 días los patrones
/ipfs/y.ipfs.. - Ejecuta el script sobre ese resultado y cuenta los gateways.
- Busca procesos
ipfsy escuchas en el puerto 4001 en servidores y puestos. - Añade a tu guía de respuesta a phishing los contactos de abuso de más de un gateway y del servicio de pinning.
- Incluye este patrón en tu próximo simulacro de phishing.
- Revisa cada seis meses qué gateways siguen operativos.
Preguntas frecuentes
¿Es ilegal usar IPFS?
No. Es un protocolo legítimo con usos legítimos. Lo que se persigue es el abuso: alojar phishing, malware o infraestructura de mando y control.
¿Es IPFS anónimo?
No por defecto. La documentación oficial indica que los metadatos que los nodos publican en el DHT son públicos y que una búsqueda por PeerID puede llevar a la IP. El anonimato, si se busca, hay que construirlo por encima.
¿Cuánto phishing hay en IPFS hoy?
No tenemos una serie propia. El estudio académico de 2026 contó 10.489 CIDs de phishing en 11 meses, y Kaspersky incluyó en su informe de agosto de 2026 a dweb.link (7,8 %) e ipfs.io (5,3 %), dos gateways de IPFS, entre las diez plataformas con más enlaces de phishing. Cada fuente mide algo distinto.
¿Qué pasó con el gateway de Cloudflare?
Cloudflare anunció en 2024 que dejaba de operar sus gateways públicos de IPFS. Los dominios cloudflare-ipfs.com y cf-ipfs.com redirigieron a ipfs.io y dweb.link hasta el 14 de agosto de 2024.
¿Debo bloquear IPFS en mi empresa?
Si no lo usas, bloquear los gateways públicos y alertar los intentos es razonable y barato; SANS apunta que bloquearlo por completo probablemente tenga poco impacto en el negocio. Si lo usas, mejor una lista de permitidos por aplicación y alertas para el resto.
¿Se puede borrar contenido de IPFS?
No hay un borrado global. Se puede retirar el acceso desde gateways y servicios de pinning que cooperen, pero el contenido sigue disponible mientras algún nodo lo guarde.
¿Sirve el CID como indicador de compromiso?
Sirve para esa variante concreta. Como cualquier cambio de un byte genera otro CID, es mejor detectar la plantilla, el patrón de URL y el endpoint de exfiltración.
Siguiente paso
En QuantumSec trabajamos la inteligencia de amenazas y la detección de abuso de infraestructura. Si quieres revisar cómo se comporta tu empresa ante este patrón, hablemos de ciberinteligencia o simulemos un phishing realista con ingeniería social. Lo que publicamos cada semana lo tienes en el Panorama de amenazas, generado con 0data.
Servicio relacionado
Temas de este artículo
#IPFS #Web3 #Phishing #Malware #C2 #Threat-intelligence #Threat-hunting #0data
Seguir leyendo
- Panorama de amenazas: la ciberseguridad de la semana, medida y en directo
- Un pentest mal dimensionado no sale barato: sale inútil
- 6.716 muestras maliciosas y 4 cosas que buscar hoy en vuestra red
- Análisis del Hackeo a Bybit (III) : Implicaciones y Futuro de la Seguridad Cripto Tras el Hackeo de Bybit
- Cómo Compartir Credenciales y Archivos Cifrados de Forma Segura con Terceros
Fuentes
- Kaspersky: comunicado «Scammers go interplanetary» (marzo de 2023)
- Trustwave SpiderLabs: IPFS, el nuevo foco de phishing (julio de 2022)
- Cisco Talos: adopción de IPFS por el cibercrimen para phishing y malware (noviembre de 2022)
- Palo Alto Unit 42: actores de amenaza adoptan rápido IPFS (abril de 2023)
- Anomali: IPStorm, malware sobre la red P2P de IPFS (2019)
- Bitdefender: informe sobre IPStorm (2020)
- Departamento de Justicia de EE. UU.: el operador de IPStorm se declara culpable (2023)
- Securelist (Kaspersky): uso de IPFS en phishing masivo y dirigido (2023)
- Securelist (Kaspersky): phishing sobre infraestructura cloud legítima (agosto de 2026)
- Trend Micro: IPFS, ¿nueva frontera de datos o escondite del cibercrimen?
- Cofense: el abuso de IPFS continúa
- SANS ISC: aumento de phishing hacia IPFS y buckets R2 (marzo de 2024)
- Cloudflare: gateways públicos de IPFS y apoyo a Interplanetary Shipyard (2024)
- TorrentFreak: las retiradas en el gateway de Cloudflare se disparan (junio de 2024)
- USENIX Security 2024: moderación de contenido en IPFS
- arXiv 2025: abuso del anonimato en IPFS
- The Web Conference 2026: Netting Phish in the IPFS Ocean
- Documentación de IPFS: privacidad y cifrado
- Documentación de IPFS: gateways
- Documentación de IPFS: DNSLink
- Kubo: guía de resolución de problemas
- Kubo: bloqueo de contenido (denylists)
- libp2p: canales seguros (TLS 1.3 y Noise)
- Dark Reading: Veilid, de Cult of the Dead Cow