Cómo se ataca una planta industrial: el salto de IT al metal, explicado con una máquina
Por Kike Gandia · Hardware y OT · 12 min de lectura
Una depuradora, una línea de embotellado, una subestación eléctrica o la climatización de un hospital tienen algo en común: debajo del software hay metal que se mueve. Bombas, válvulas, motores, calderas. Y controlándolo, una capa de tecnología —la llamamos OT, tecnología de operación, frente a la IT de oficina— que durante décadas vivió aislada y que hoy está, casi siempre, conectada.
Esa conexión es la que trae el riesgo, y también la razón por la que la seguridad industrial no se puede tratar como la de una oficina. Aquí lo importante no es que no te roben un dato: es que la planta siga funcionando y nadie salga herido. Esta guía lo explica con una máquina que se puede mirar por dentro, pieza a pieza.
- Disponibilidad
- la prioridad en OT (antes que la confidencialidad)
- Sin auth
- Modbus, S7comm, DNP3 heredados (quien llega al bus, manda)
- Purdue
- el mapa de la planta en niveles (0 proceso … 4 IT, con DMZ)
La máquina: una planta de nivel
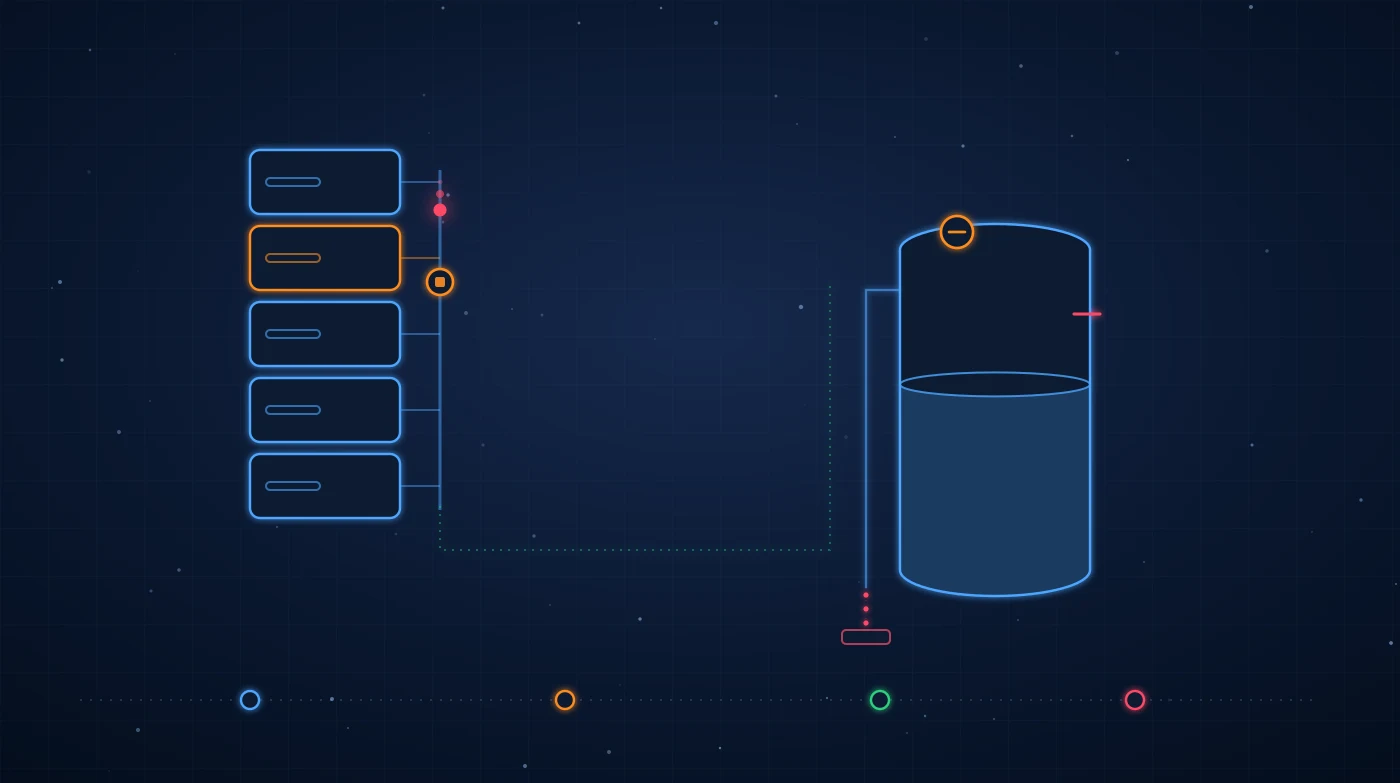
La figura es una planta de las más sencillas que existen: un depósito que hay que mantener a un nivel. A la derecha está el proceso físico (el nivel 0): el depósito con su vidrio de nivel y sus marcas ALTO y BAJO, una bomba que lo llena por una válvula motorizada, un rebose y una caja de enclavamiento de seguridad (SIS). A la izquierda, la torre de control: cinco cajas apiladas que son los niveles del modelo Purdue —el PLC que regula la válvula, el HMI desde el que se opera, la capa de operación, la DMZ industrial y, arriba, la red de IT— unidas por un bus con una compuerta a la altura de la DMZ.
Elige un escenario y mira qué se mueve: cómo baja el pulso de un atacante por el bus, cómo sube el líquido en el vidrio, cuándo se queda la válvula abierta y cuándo salta la seguridad.
Figura interactiva «planta de nivel». A la derecha, un depósito (nivel 0 del modelo Purdue) con vidrio de nivel y marcas ALTO y BAJO, una válvula motorizada de entrada, una bomba, un rebose con bandeja y una caja de enclavamiento de seguridad (SIS). A la izquierda, una torre de cinco cajas —PLC (nivel 1), HMI (2), operación (3), DMZ industrial (3.5) e IT (4)— unidas por un bus con una compuerta en la DMZ. El PLC manda la válvula por un cable de campo; el SIS corta la bomba por un cable propio, independiente del PLC. Cuatro escenarios: proceso bajo control (el PLC modula la válvula y el nivel se mantiene en la consigna); un escaneo de IT que inunda el bus de campo, cuelga el PLC, deja la válvula abierta y hace rebosar el depósito; de IT hasta el metal (en una red plana, el atacante baja por el bus nivel a nivel hasta el PLC y, como el bus no autentica, abre la válvula y provoca el rebose); y zonas y parada segura (la compuerta de la DMZ detiene el pulso y, aunque el nivel subiera, el enclavamiento cableado corta la bomba de forma independiente, así que el líquido se queda en la marca alta sin rebosar).
Por qué un escaneo de IT puede parar una planta
En IT, lanzar un escaneo de puertos para ver qué hay en la red es el pan de cada día y no rompe nada. En OT, ese mismo escaneo llega a equipos diseñados para hablar solo con sus iguales, en redes pequeñas y previsibles. Muchos PLC son hardware de hace diez o quince años con poca memoria y pila de red frágil: un barrido agresivo los satura, dejan de refrescar sus salidas y la planta se queda a oscuras o, peor, con la última orden congelada.
La prioridad está invertida. En IT el orden suele ser confidencialidad, integridad, disponibilidad. En OT es al revés: primero la seguridad física y la disponibilidad, luego la integridad, y la confidencialidad al final. Por eso las herramientas y la agresividad de un pentest de IT no se usan tal cual en una planta.
La consecuencia práctica: un entorno OT no se escanea a lo bruto. Se usa descubrimiento pasivo (escuchar el tráfico sin inyectar), pruebas acordadas sobre réplicas o maquetas, y ventanas de parada negociadas. El segundo escenario de la figura muestra exactamente esto: el escaneo no hace falta que sea malicioso para provocar un desastre.
El modelo Purdue y por qué el bus no autentica
La torre de la figura es el modelo Purdue, la forma estándar de ordenar una planta en niveles, del proceso físico (nivel 0) hasta la IT corporativa (niveles 4 y 5). Entre la OT y la IT hay un nivel especial, el 3.5 o DMZ industrial: la única puerta por la que deberían cruzar los datos entre los dos mundos.
| Nivel | Qué hay | Ejemplo en la figura |
|---|---|---|
| 0 | Proceso físico: sensores y actuadores | El depósito, el vidrio de nivel, la válvula y la bomba |
| 1 | Control básico: PLC, RTU | La caja PLC, que modula la válvula |
| 2 | Supervisión: SCADA y HMI | La caja HMI, desde donde se opera |
| 3 | Operación de planta: historian, MES | La caja de operación |
| 3.5 | DMZ industrial | La compuerta del bus: el único paso IT↔OT |
| 4-5 | IT corporativa y empresa | La caja IT, arriba del todo |
El problema de fondo lo lleva el bus que une todo: los protocolos industriales heredados —Modbus/TCP en el puerto 502, el S7comm de los Siemens antiguos, DNP3 sin sus extensiones de seguridad— se diseñaron para redes aisladas y viajan sin autenticar ni cifrar. No distinguen quién da una orden. Leer un valor y escribir uno nuevo cuestan lo mismo. Así que la regla en OT es brutalmente simple: quien llega al bus, manda. Por eso el tercer escenario, en una red plana sin separar IT de OT, lleva al atacante desde un correo en la oficina hasta abrir una válvula, sin pisar la planta.
Bloquear el puerto 502 desde internet es el paso uno, no una estrategia de seguridad.— Práctica común en seguridad de redes Modbus
Las defensas que de verdad frenan a un atacante
La buena noticia es que las defensas que funcionan no dependen de parchear cada PLC viejo —muchos no se pueden tocar— sino de cómo está montada la planta. Son dos capas que no dependen la una de la otra, y el cuarto escenario de la figura las enseña juntas.
- Zonas Segmentar IT y OT
- El modelo Purdue y la norma IEC 62443 ordenan la planta en zonas unidas por conductos controlados. Entre IT y OT va una única DMZ que termina, autentica, filtra y registra todo. Sin ese paso único, cualquier PC de oficina comprometido alcanza el proceso.
- SIS Parada segura independiente
- El enclavamiento de seguridad (Safety Instrumented System) es un sistema aparte, cableado, que detecta una condición peligrosa y actúa por su cuenta. Corta la bomba aunque el PLC esté comprometido. Fue justo el blanco del malware Triton en 2017.
- Pasivo Visibilidad sin tocar
- Antes de proteger hay que saber qué hay. En OT eso se hace escuchando el tráfico (descubrimiento pasivo), no escaneando. Un inventario de activos y de conversaciones normales es la base de toda la detección.
- Acceso Acceso remoto por un solo sitio
- El mantenimiento remoto entra por un salto único en la DMZ, autenticado y registrado, nunca por un VNC o un TeamViewer colgado directamente del PLC. El acceso de proveedores es una de las primeras cosas que miramos.
La idea que une las cuatro es la misma que la figura repite en cada escenario: no se trata de que el atacante no se equivoque nunca, sino de que cuando llegue, no tenga a dónde ir y la seguridad física no dependa del sistema que ha comprometido.
Cómo se evalúa una planta sin romperla
- 1 — Entender el proceso primero
Qué hace la planta, qué puede salir mal físicamente y qué paradas son aceptables. La seguridad empieza por el análisis de riesgo del proceso, no por el escáner. - 2 — Inventario pasivo
Escuchar el tráfico para saber qué equipos hay, con qué hablan y por qué protocolos, sin inyectar nada. - 3 — Revisar la arquitectura
Dónde está la frontera IT/OT, si hay DMZ real, cómo entra el mantenimiento remoto y qué pasa si cae un segmento. El modelo Purdue como mapa. - 4 — Pruebas activas, acordadas y acotadas
Sobre réplicas, maquetas o en ventanas de parada, nunca contra la producción a ciegas. Lo que en IT es rutina, en OT se negocia. - 5 — Comprobar las capas de seguridad
Que la segmentación aguanta y que el SIS actúa de forma independiente del control. Son las dos que salvan la planta.
Si queréis el detalle de por qué la metodología cambia tanto respecto a un pentest clásico, lo desarrollamos en seguridad OT/ICS: por qué el pentesting de IT no basta. Y si os interesa la parte de más abajo del todo —cómo se analiza y se ataca el propio hardware de estos equipos— está nuestra serie de Análisis de Hardware, de las interfaces olvidadas del silicio hasta JTAG. Para evaluar vuestra planta con cabeza, hablemos: es parte de lo que hacemos en pentesting.
Servicio relacionado
seguridad OT/ICS y por qué el pentesting de IT no basta
Temas de este artículo
#OT #ICS #SCADA #PLC #Modbus #Modelo-Purdue #IEC-62443 #Seguridad-industrial #SIS #Segmentación
Seguir leyendo
- ¿En qué cajón cae tu producto? Un clasificador interactivo del Cyber Resilience Act
- Serie Análisis de Hardware – Parte 7 Depuración Avanzada de Microcontroladores ARM con JTAG y Bus Pirate
- Serie Análisis de Hardware – Parte 6 Bus Pirate: From Bits to Buses